Tech-Felder
MCP lernen für den Quereinstieg: So verbindest du KI-Agenten sicher mit Tools und Daten
MCP lernen für den Quereinstieg: Du verbindest KI-Agenten sicher mit APIs, Tools und Unternehmensdaten und verstehst Zugriffe.
 KI-generiert
Ein KI-Agent soll im Unternehmen eine Kundenanfrage zusammenfassen, den Status eines Tickets prüfen und einen Entwurf für die Antwort erstellen. Das Sprachmodell kann gut formulieren. Ohne kontrollierten Zugriff auf CRM, Ticketsystem und Wissensdatenbank bleibt es aber blind. Genau an dieser Schnittstelle kommt das Model Context Protocol, kurz MCP, ins Spiel: Es verbindet KI-Anwendungen mit Tools und Datenquellen, ohne dass jede Integration von Grund auf neu gebaut werden muss.
Für deinen Quereinstieg ist MCP deshalb interessant, weil hier mehrere Tech-Themen zusammenkommen: APIs, Cloud-Dienste, Datenzugriff, Identitäten und IT-Sicherheit. Du musst kein KI-Forschungsprofil mitbringen. Gefragt sind Menschen, die verstehen, wie Systeme zuverlässig zusammenspielen und wo sie begrenzt werden müssen.
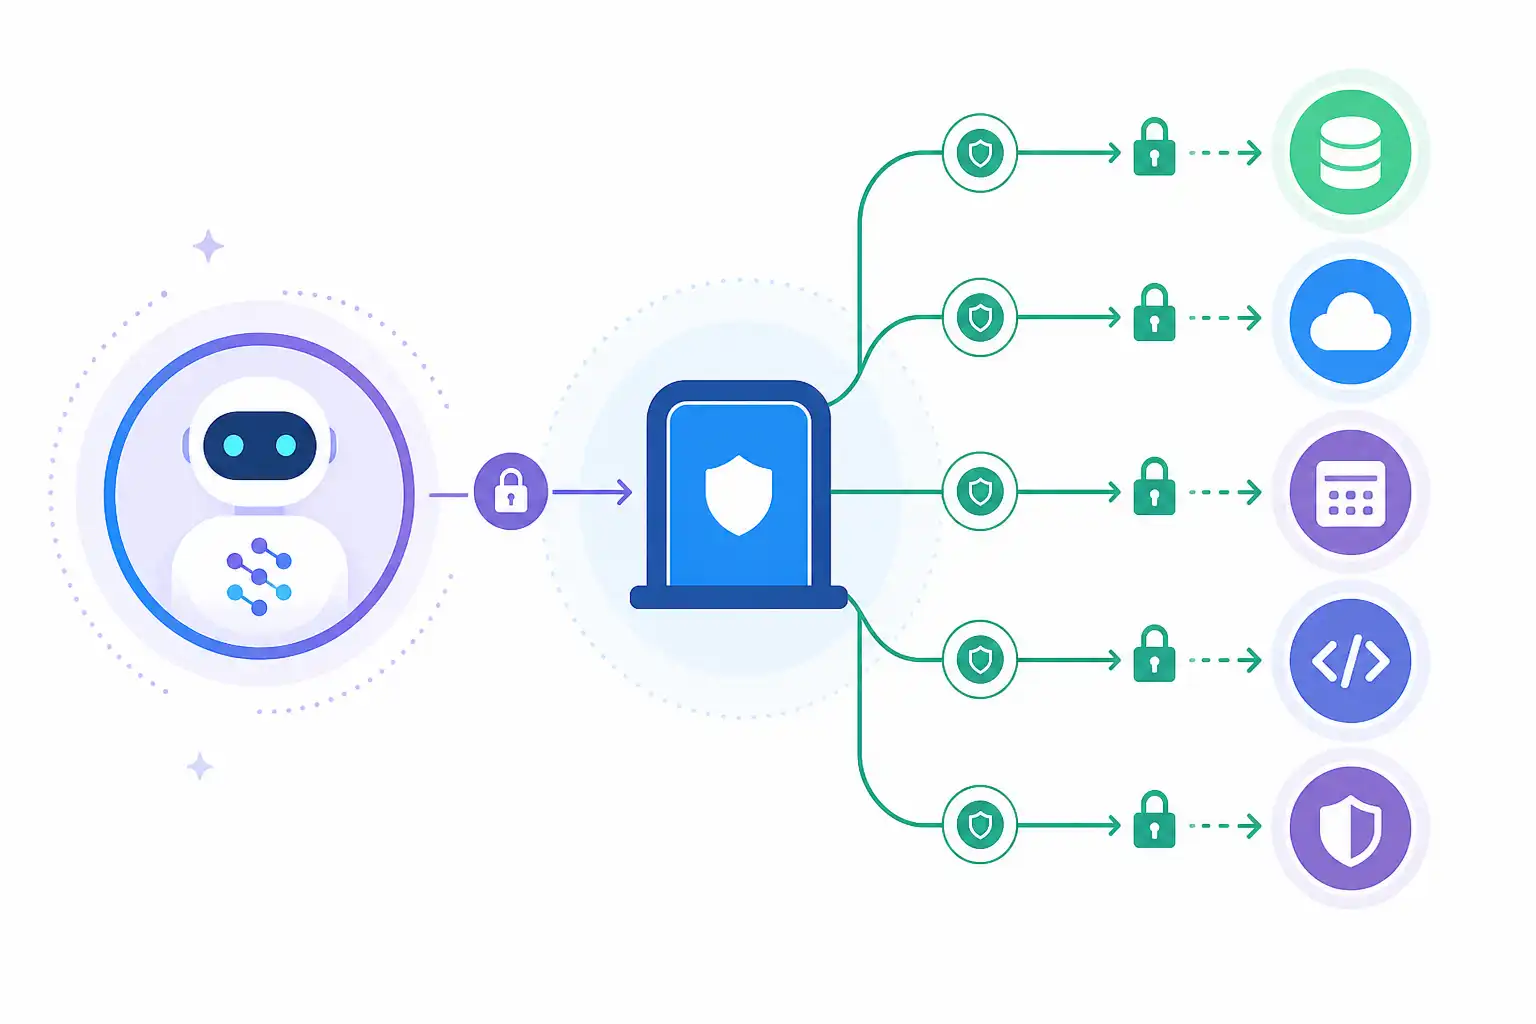
Infografik zu MCP lernen für den Quereinstieg: So verbindest du KI-Agenten sicher mit Tools und Daten (KI-generiert).
Was MCP eigentlich löst
Ein Sprachmodell erzeugt Text auf Basis seiner Eingabe. Es kennt jedoch weder automatisch aktuelle Unternehmensdaten noch darf es beliebige Aktionen ausführen. Wenn ein Agent etwa einen Kalendereintrag anlegen, eine Datenbank abfragen oder ein Support-Ticket aktualisieren soll, braucht er definierte Werkzeuge.
MCP beschreibt eine gemeinsame Schnittstelle, über die eine KI-Anwendung solche Werkzeuge und Kontextquellen ansprechen kann. Vereinfacht gibt es drei Rollen:
| Rolle | Aufgabe |
|---|---|
| MCP-Host | Die Anwendung, in der der Agent läuft, etwa ein KI-Client oder eine interne Assistenz |
| MCP-Client | Die Komponente im Host, die eine Verbindung zu einem Server aufbaut |
| MCP-Server | Stellt Tools, Ressourcen oder Vorlagen für Anfragen bereit |
Ein MCP-Server kann zum Beispiel ein Tool namens ticket_suchen anbieten. Der Agent erkennt anhand der Tool-Beschreibung, welche Eingaben erwartet werden, etwa Ticketnummer oder Suchbegriff. Anschließend ruft der Host das Tool auf und gibt das Ergebnis an das Modell zurück.
Der entscheidende Punkt: Das Modell greift nicht direkt und unkontrolliert auf eine Datenbank zu. Es arbeitet über klar beschriebene Funktionen. Das schafft eine technische Grundlage für Prüfung, Protokollierung und Berechtigungen.
Warum MCP für den Quereinstieg relevant ist
MCP ist kein Ersatz für API-Entwicklung oder IT-Sicherheit. Es macht beides sichtbarer. Wer MCP-Lösungen baut oder betreibt, muss Fragen beantworten, die in vielen Unternehmen längst wichtig sind:
- Welche Daten darf der Agent sehen?
- Welche Aktionen darf er auslösen?
- Wie wird die Identität eines Nutzers oder Dienstes geprüft?
- Welche Eingaben aus dem Modell dürfen an ein externes Tool weitergegeben werden?
- Wie lassen sich Fehlaufrufe erkennen und nachvollziehen?
- Was passiert, wenn ein Tool nicht erreichbar ist oder falsche Daten liefert?
Damit passt MCP besonders gut zu Rollen an der Grenze zwischen Entwicklung, Cloud und Security. Denkbare Einstiege sind etwa als Junior Backend Developer, AI Integration Specialist, Cloud Engineer mit KI-Fokus, Automation Developer oder Security Analyst für KI-Anwendungen.
Für Unternehmen ist dieses Profil ebenfalls wertvoll. Nicht jede Fachabteilung braucht ein eigenes KI-Modell. Sie braucht oft jemanden, der bestehende Systeme sicher an Assistenzlösungen anschließt und die Risiken dabei realistisch einschätzt.
Diese Grundlagen solltest du zuerst lernen
Bevor du einen eigenen MCP-Server entwickelst, solltest du vier technische Bereiche solide beherrschen. Du musst nicht jedes Detail auswendig kennen. Wichtig ist, dass du Datenflüsse lesen, testen und absichern kannst.
APIs und HTTP verstehen
Die meisten Unternehmenssysteme stellen REST-APIs bereit. Du solltest wissen, wie eine Anfrage aufgebaut ist:
- HTTP-Methoden wie GET, POST, PATCH und DELETE
- URL, Pfadparameter und Query-Parameter
- Request-Header, insbesondere
AuthorizationundContent-Type - JSON als Datenformat
- Statuscodes wie 200, 400, 401, 403, 404 und 500
Übe mit einer einfachen API: Sende eine Anfrage, lies die Antwort und prüfe Fehlermeldungen. Danach baust du einen kleinen Dienst, der selbst einen Endpunkt anbietet. Dieses Verständnis brauchst du, weil ein MCP-Tool häufig wiederum eine API im Hintergrund aufruft.
Auch JSON-RPC solltest du einordnen können. Das Protokoll beschreibt strukturierte Aufrufe mit Methode, Parametern und Antwort. Bei MCP begegnet dir dieses Muster, selbst wenn dein Tool intern mit einer REST-API arbeitet.
Authentifizierung und Autorisierung unterscheiden
Diese Begriffe werden oft vermischt, sind aber für MCP zentral:
- Authentifizierung beantwortet die Frage: Wer oder was stellt die Anfrage?
- Autorisierung beantwortet die Frage: Welche Rechte hat diese Identität?
Ein API-Key kann für einfache technische Zugriffe genügen, ist in produktiven Umgebungen aber oft zu grob. Häufiger triffst du auf OAuth 2.0 und Zugriffstoken. Ein Token sollte nur die Rechte enthalten, die für den jeweiligen Zweck nötig sind. Ein Agent, der Tickets lesen darf, benötigt nicht automatisch das Recht, Tickets zu löschen.
Lerne außerdem den Unterschied zwischen Nutzeridentität und Dienstidentität. Wenn ein Agent für eine konkrete Person arbeitet, kann es sinnvoll sein, deren Rechte durchzureichen. Für automatisierte Hintergrundprozesse ist oft ein separates Dienstkonto besser geeignet. Welche Variante passt, hängt vom Anwendungsfall und vom Berechtigungskonzept ab.
Datenzugriff bewusst modellieren
Ein Tool sollte nicht einfach „Suche in allen Kundendaten“ heißen. Gute Tool-Schnittstellen sind eng genug, damit klar ist, was sie tun. Statt einer unbeschränkten Datenbanksuche könntest du Funktionen anbieten wie:
kunde_nach_id_lesenoffene_tickets_anzeigenrechnungsstatus_pruefen
Jede Funktion braucht eine eindeutige Beschreibung, erwartete Eingaben und ein definiertes Ergebnis. Das hilft dem Agenten bei der Auswahl, ist aber vor allem ein Sicherheitsgewinn. Je kleiner die Berechtigung und je klarer die Funktion, desto besser lassen sich Missbrauch und Fehler begrenzen.
Besonders wichtig sind schreibende Aktionen. Ein Tool zum Versenden von E-Mails, Anlegen von Bestellungen oder Ändern von Stammdaten benötigt zusätzliche Schutzmechanismen. In vielen Fällen sollte der Agent zunächst nur einen Entwurf erzeugen. Eine Person prüft und bestätigt die Aktion anschließend.
Sicherheit nicht nachträglich ergänzen
Bei KI-Agenten besteht eine besondere Gefahr: Inhalte aus Dateien, Webseiten, E-Mails oder Tickets können Anweisungen enthalten, die den Agenten manipulieren sollen. Solche Prompt-Injection-Angriffe versuchen beispielsweise, interne Daten abzufragen oder ein verfügbares Tool zweckwidrig einzusetzen.
Die wichtigste Regel lautet: Externe Inhalte sind Daten, keine vertrauenswürdigen Anweisungen. Ein Agent darf nicht allein deshalb Rechte ausweiten, weil ein Dokument dies verlangt.
Weitere praktische Schutzmaßnahmen sind:
- Tool-Aufrufe serverseitig validieren, nicht nur im Prompt beschreiben
- Eingaben auf Format, Länge und erlaubte Werte prüfen
- Rechte nach dem Prinzip der minimalen Berechtigung vergeben
- Geheimnisse nicht in Quellcode, Prompts oder Log-Dateien speichern
- Zugriffe und schreibende Aktionen nachvollziehbar protokollieren
- Rate Limits und Zeitüberschreitungen für externe Aufrufe definieren
- sensible Daten in Antworten minimieren oder maskieren
- für kritische Aktionen eine menschliche Freigabe einplanen
Ein realistisches Lernprojekt für dein Portfolio
Ein überzeugendes Portfolio-Projekt muss nicht riesig sein. Besser als ein allgemeiner „KI-Assistent“ ist ein klar abgegrenzter Agent mit nachvollziehbaren Sicherheitsregeln.
Ein gutes Beispiel ist ein interner Support-Assistent. Er kann eine Wissensdatenbank durchsuchen, offene Tickets zu einem Kunden anzeigen und einen Antwortentwurf erstellen. Er darf jedoch keine Tickets schließen, keine Kundendaten ändern und keine Nachrichten direkt versenden.
Dein Projekt kann in diesen Schritten entstehen:
- Wähle eine harmlose Datenquelle, etwa eine lokale Beispieldatei oder eine Test-API.
- Definiere zwei bis drei MCP-Tools mit klaren Namen und engen Parametern.
- Implementiere für jedes Tool Eingabeprüfung und verständliche Fehlermeldungen.
- Lege fest, welche Datenfelder tatsächlich zurückgegeben werden müssen.
- Simuliere fehlende Berechtigungen, ungültige Eingaben und nicht erreichbare Dienste.
- Protokolliere Tool-Aufrufe ohne Tokens oder andere Geheimnisse.
- Dokumentiere Architektur, Berechtigungen, Grenzen und bekannte Risiken.
Beschreibe im Repository nicht nur, was funktioniert. Erkläre auch, was bewusst nicht erlaubt ist. Genau diese Entscheidungskompetenz unterscheidet eine Demo von einer beruflich relevanten Integration.
So prüfst du einen MCP-Anwendungsfall im Unternehmen
Wenn du in ein Projekt einsteigst, beginne nicht mit dem Modell. Beginne mit dem Prozess. Sprich mit Fachbereich, IT und Datenschutzverantwortlichen darüber, welche Aufgabe wirklich gelöst werden soll.
Diese Checkliste hilft dir bei der ersten Analyse:
- Welches konkrete Problem soll der Agent lösen?
- Welche Systeme und Datenquellen werden benötigt?
- Welche Daten sind personenbezogen, vertraulich oder geschäftskritisch?
- Welche Tools dürfen nur lesen, welche dürfen schreiben?
- Welche Identität verwendet der Zugriff?
- Welche Berechtigungen sind für den Zweck wirklich nötig?
- Wann muss ein Mensch eine Entscheidung bestätigen?
- Wie werden Fehler, Tool-Aufrufe und Änderungen geprüft?
- Wie kann der Zugriff sofort entzogen werden?
- Wer ist fachlich und technisch für den MCP-Server verantwortlich?
So verhinderst du einen typischen Fehler: Ein Projekt startet mit einer beeindruckenden Chat-Oberfläche, aber niemand kann erklären, wer Zugriff auf welche Daten hat.
Wie du dich gezielt weiterentwickelst
Für den Einstieg empfehlen wir eine Lernreihenfolge, die an realen Aufgaben orientiert ist: Erst HTTP und APIs, dann JSON und Datenmodellierung, anschließend Authentifizierung und Berechtigungen. Danach baust du kleine Backend-Dienste und ergänzt sie um Logging, Tests und Konfiguration über Umgebungsvariablen. Erst dann lohnt es sich, MCP gezielt als Integrationsschicht einzusetzen.
Wenn du bereits programmierst, vertiefe vor allem Backend-Patterns, API-Sicherheit und Cloud-Betrieb. Wenn du aus Fachbereich, Support oder Projektmanagement kommst, kannst du zunächst mit Prozessanalyse, Datenklassifizierung und Tool-Design starten. Programmierung bleibt wichtig, aber dein Verständnis für saubere Anforderungen und Risiken ist ein echter Vorteil.
Passende Seminare und Termine findest du bei uns auf cmt.de.
MCP eröffnet keine Abkürzung an technischen Grundlagen vorbei. Es macht diese Grundlagen vielmehr direkt anwendbar. Wer APIs sauber versteht, Zugriffe begrenzt und KI-Agenten nicht als allmächtige Systeme behandelt, schafft die Basis für Integrationen, die im Arbeitsalltag tatsächlich genutzt werden können.
Nächster Schritt
Passenden Kurs zu Tech-Felder finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen
Mehr aus Tech-Felder
-
 KI OpenTelemetry lernen für den Quereinstieg: So verstehst du Logs, Metriken und Traces 8 Min. Lesezeit
-
 KI SBOM und Software Supply Chain Security lernen für den Quereinstieg: Abhängigkeiten sicher verwalten 8 Min. Lesezeit
-
 KI KI Governance lernen für den Quereinstieg: So sorgst du für sichere und regelkonforme KI 8 Min. Lesezeit