Tech-Felder
SBOM und Software Supply Chain Security lernen für den Quereinstieg: Abhängigkeiten sicher verwalten
SBOM und Software Supply Chain Security lernen: So verwaltest du Abhängigkeiten sicher und startest praxisnah in den Quereinstieg.
 KI-generiert
Dienstagmorgen, kurz vor einem Release: Das Security-Team meldet eine kritische Schwachstelle in einer weit verbreiteten Bibliothek. Nun muss schnell geklärt werden, ob sie in eurem Produkt steckt, welche Anwendung betroffen ist und ob ein Update ohne Nebenwirkungen möglich ist. Ohne aktuelle Übersicht über Abhängigkeiten wird aus einer klaren Sicherheitsaufgabe schnell eine hektische Suche durch Repositories, Build-Protokolle und alte Tickets.
Genau hier setzt Software Supply Chain Security an. Sie schützt nicht nur den eigenen Quellcode, sondern auch externe Bibliotheken, Build-Werkzeuge, Container-Images, Paketquellen und automatisierte Auslieferungswege. Für den Quereinstieg in Cybersecurity, Cloud Security oder Softwareentwicklung ist dieses Feld besonders interessant: Du arbeitest an einer Schnittstelle, an der Entwicklung, Betrieb und Sicherheit konkret zusammenkommen.
Der Cyber Resilience Act erhöht den Druck auf Hersteller von Produkten mit digitalen Elementen, Sicherheitsrisiken über den gesamten Lebenszyklus ernsthaft zu behandeln. Seit September 2026 gelten bereits Anforderungen zur Meldung aktiv ausgenutzter Schwachstellen und schwerwiegender Sicherheitsvorfälle. Weitere zentrale Pflichten greifen ab Dezember 2027. Für viele Teams bedeutet das vor allem: Sie müssen nachvollziehen können, welche Komponenten in ihren Produkten stecken und wie sie auf Schwachstellen reagieren.
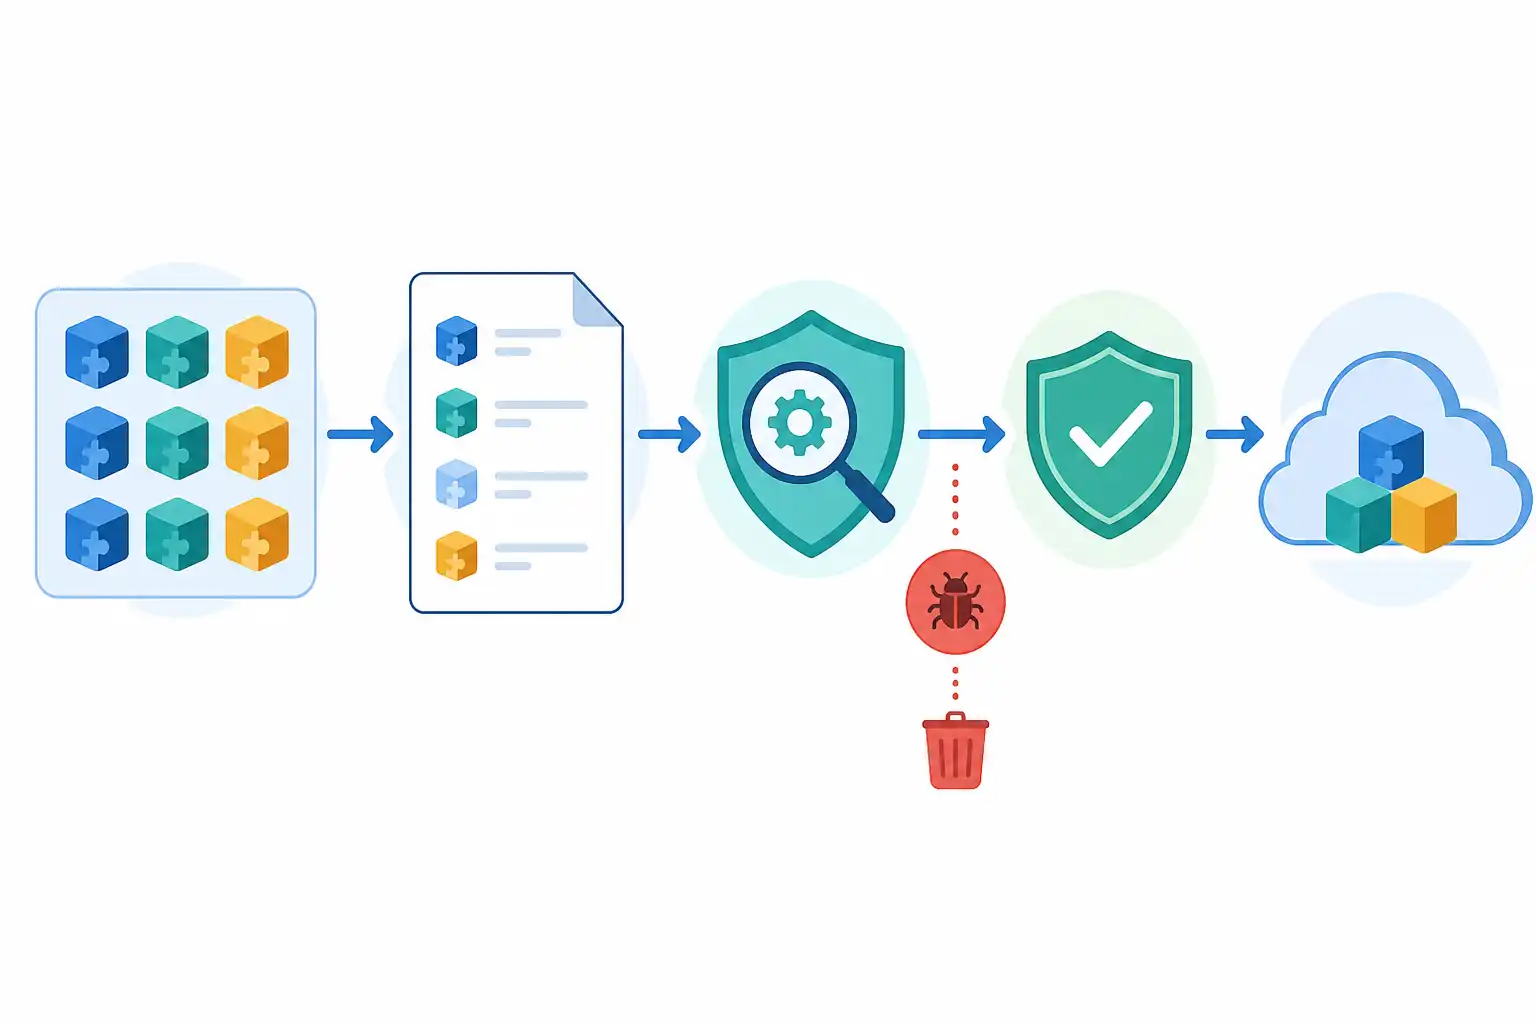
Infografik zu SBOM und Software Supply Chain Security lernen für den Quereinstieg: Abhängigkeiten sicher verwalten (KI-generiert).
Was eine Software Supply Chain eigentlich umfasst
Eine Anwendung entsteht heute selten vollständig aus selbst geschriebenem Code. Selbst ein kleines Webprojekt verwendet oft Frameworks, Datenbanktreiber, Authentifizierungsbibliotheken, Testwerkzeuge und Container-Basis-Images. Viele dieser Komponenten bringen wiederum eigene Abhängigkeiten mit.
Zur Software Supply Chain gehören unter anderem:
- Externe Pakete aus Paketquellen wie npm, PyPI, Maven Central oder NuGet
- Direkte und transitive Abhängigkeiten
- Build-Werkzeuge und CI/CD-Pipelines
- Container-Images und ihre Basis-Images
- Infrastrukturcode und bereitgestellte Cloud-Dienste
- Signaturen, Artefakte und Paketquellen
- Update-, Freigabe- und Rollback-Prozesse
Eine direkte Abhängigkeit fügst du selbst bewusst hinzu, etwa eine Bibliothek für die Anmeldung. Eine transitive Abhängigkeit wird dagegen von einer anderen Bibliothek nachgeladen. Gerade diese indirekten Komponenten bleiben oft unbemerkt, können aber trotzdem sicherheitsrelevant sein.
Für Einsteiger ist wichtig: Supply Chain Security bedeutet nicht, dass du jedes Paket bis in die letzte Codezeile prüfen musst. Deine Aufgabe ist zunächst, Transparenz zu schaffen, bekannte Risiken zu erkennen und sichere Entscheidungen im Team möglich zu machen.
SBOM: Das Inventar deiner Software
SBOM steht für „Software Bill of Materials“. Gemeint ist eine maschinenlesbare Stückliste aller Komponenten, die in einer Software, einem Build oder einem Container-Image enthalten sind. Eine gute SBOM dokumentiert nicht nur Namen von Bibliotheken, sondern möglichst auch Versionen, Herkunft, Abhängigkeitsbeziehungen und eindeutige Kennungen.
Typische Formate sind SPDX und CycloneDX. Du musst beide Formate nicht auswendig kennen. Für den Einstieg reicht das Verständnis, dass sie vergleichbare Ziele verfolgen: Tools sollen Komponenten zuverlässig erfassen, austauschen und mit Schwachstellendaten abgleichen können.
Eine SBOM beantwortet wichtige Fragen:
- Welche Komponenten sind in Version 2.3 unserer Anwendung enthalten?
- Ist die gemeldete Schwachstelle für unser Produkt relevant?
- Welche Teams oder Kunden könnten betroffen sein?
- Welche Lizenz- und Sicherheitsinformationen gehören zu einer Komponente?
- Welche Abhängigkeiten ändern sich mit dem nächsten Release?
Eine SBOM ist aber keine Sicherheitsgarantie. Sie sagt zunächst nur, was enthalten ist. Ob eine bekannte Schwachstelle tatsächlich ausnutzbar ist, musst du anschließend bewerten. Das ist ein zentraler Unterschied, den du im Arbeitsalltag verstehen solltest.
Dependency Scanning richtig einordnen
Dependency Scanning durchsucht Projektdateien, Lockfiles, Artefakte oder Container-Images nach bekannten Komponenten und gleicht sie mit Schwachstellendatenbanken ab. Tools melden dann beispielsweise, dass eine bestimmte Version einer Bibliothek mit einer CVE verknüpft ist.
Eine CVE ist eine standardisierte Kennung für eine öffentlich bekannte Schwachstelle. Sie ersetzt jedoch keine Risikobewertung. Viele Scanner liefern eine lange Liste von Treffern. Gute Security-Arbeit beginnt dort, wo du diese Liste einordnest.
Prüfe bei einem Fund mindestens diese Punkte:
| Frage | Warum sie wichtig ist |
|---|---|
| Ist die betroffene Version wirklich im ausgelieferten Artefakt enthalten? | Manifest und produktiver Build können voneinander abweichen. |
| Wird der verwundbare Codepfad verwendet? | Eine vorhandene Bibliothek ist nicht automatisch erreichbar oder ausnutzbar. |
| Ist das System aus dem Internet erreichbar? | Die Angriffsfläche beeinflusst die Dringlichkeit. |
| Gibt es bereits Angriffe oder einen funktionierenden Exploit? | Das kann die Priorität deutlich erhöhen. |
| Gibt es ein kompatibles Update oder eine wirksame Übergangsmaßnahme? | Risiken müssen praktisch behandelt werden können. |
Schweregradwerte wie CVSS sind nützlich, aber sie sind nur ein Baustein. Eine Schwachstelle mit hohem technischen Schweregrad kann in deinem Kontext wenig dringlich sein. Umgekehrt kann ein mittlerer Fund in einem öffentlich erreichbaren Authentifizierungsdienst sofortiges Handeln verlangen.
Wenn du tiefer in Monitoring, Log-Auswertung und Incident Response einsteigen möchtest, passt auch unser Beitrag „SOC Analyst werden als Quereinsteiger: So lernst du Monitoring, Logs und Incident Response“.
Der praktische Ablauf bei einer Schwachstelle
In guten Teams folgt die Bearbeitung nicht dem Muster „Scanner-Fund gleich Patch einspielen“. Ein verlässlicher Prozess trennt Erkennung, Bewertung, Behebung und Nachweis.
Zuerst wird der Fund validiert. Das Team prüft, ob die Komponente, Version und betroffene Funktion tatsächlich im Produkt vorkommen. Danach folgt die Priorisierung anhand technischer und geschäftlicher Faktoren. Betrifft die Lücke ein internes Testsystem oder eine Kundenanwendung mit sensiblen Daten? Gibt es öffentlich bekannte Angriffe? Ist ein Workaround möglich?
Anschließend wird eine Maßnahme geplant. Das kann ein Versionsupdate sein, aber auch eine Konfigurationsänderung, das Deaktivieren einer Funktion oder in seltenen Fällen der Austausch einer Bibliothek. Das Update gehört in einen getesteten Prozess. Es muss gebaut, automatisiert geprüft, freigegeben und beobachtet werden. Bei Problemen braucht das Team eine Rückfalloption.
Dokumentiere schließlich Entscheidung und Ergebnis: Was war betroffen, wer hat bewertet, welche Maßnahme wurde umgesetzt und welche Version ist jetzt im Einsatz? Diese Nachvollziehbarkeit hilft bei Audits, bei Kundenanfragen und beim nächsten Sicherheitsfall.
Sichere Updates sind mehr als „neueste Version installieren“
Abhängigkeiten aktuell zu halten ist sinnvoll, aber unkontrollierte Updates können Anwendungen beschädigen. Deshalb arbeiten professionelle Teams mit klaren Regeln.
Lockfiles spielen dabei eine wichtige Rolle. Sie halten exakt fest, welche Paketversionen bei einem Build verwendet wurden. Ohne Lockfile kann derselbe Quellcode zu unterschiedlichen Zeitpunkten unterschiedliche Abhängigkeiten installieren. Das erschwert Fehlersuche, Sicherheitsbewertung und reproduzierbare Builds.
Lerne außerdem diese Grundsätze:
- Aktualisiere Abhängigkeiten regelmäßig statt nur im Notfall.
- Prüfe Release Notes und mögliche Versionssprünge.
- Teste Updates automatisiert und ergänze kritische Abläufe durch manuelle Tests.
- Beziehe Pakete nur aus vertrauenswürdigen Quellen.
- Begrenze Berechtigungen von Build-Systemen und Paket-Tokens.
- Schütze Zugänge zu Repositories mit Mehrfaktor-Authentifizierung.
- Halte eine dokumentierte Rollback-Strategie bereit.
Besonders wichtig ist die Frage, welche Daten und Zugriffe ein Build-System besitzt. Eine kompromittierte Pipeline kann manipulierte Artefakte erzeugen, selbst wenn der Anwendungscode sauber aussieht. Das verbindet Supply Chain Security eng mit Identitäts- und Berechtigungsmanagement. Die Grundlagen dazu erklärt unser Ratgeber „IAM lernen für den Quereinstieg: Berechtigungen, SSO und Zero Trust verstehen“.
Welche Kenntnisse du für den Einstieg brauchst
Du musst für den Einstieg nicht sofort ein Security-Spezialist sein. Hilfreich sind solides technisches Verständnis und die Bereitschaft, strukturiert zu arbeiten. Beginne mit Git, einer Programmiersprache und den Paketmechanismen eines Ökosystems. Python mit pip oder JavaScript mit npm sind gut zugängliche Beispiele.
Danach solltest du lernen, Projektdateien und Lockfiles zu lesen. Erzeuge eine SBOM für ein kleines Projekt, führe einen Dependency Scan aus und bearbeite die Ergebnisse nicht nur technisch, sondern mit einer kurzen Risikoeinschätzung. Dokumentiere dabei, warum du ein Update einspielst, verschiebst oder einen Fund als nicht relevant bewertest.
Ein gutes Übungsprojekt könnte so aussehen:
- Baue eine kleine API mit mehreren externen Paketen.
- Erstelle daraus ein Container-Image.
- Generiere eine SBOM für Anwendung und Image.
- Führe einen Scan auf bekannte Schwachstellen aus.
- Aktualisiere mindestens eine Abhängigkeit und teste die Anwendung erneut.
- Halte deine Entscheidung in einem kurzen Sicherheitsbericht fest.
Das Ergebnis ist ein glaubwürdiges Portfolio-Artefakt. Es zeigt nicht nur, dass du ein Tool bedienen kannst, sondern dass du Risiken bewertest und technische Maßnahmen nachvollziehbar umsetzt. Mehr dazu findest du in „Ein Portfolio mit echten Projekten aufbauen“.
Rollen und realistische Einstiegschancen
Supply Chain Security ist kein einzelner Jobtitel. Die Aufgaben tauchen in verschiedenen Rollen auf: als Softwareentwickler mit Security-Fokus, DevSecOps Engineer, Cloud Security Engineer, Application Security Engineer oder Security Analyst. In kleineren Unternehmen verteilen sich diese Aufgaben oft auf Entwicklung, IT-Betrieb und externe Security-Expertise.
Wenn dich Cloud-Umgebungen und Container besonders interessieren, lies auch „Cloud Security Engineer werden als Quereinsteiger: So sicherst du Cloud- und KI-Workloads ab“. Dort wird deutlich, warum Identitäten, Workloads und automatisierte Bereitstellung zusammen gedacht werden müssen.
Für deinen Quereinstieg zählt weniger, ob du jede Norm oder jedes Scan-Tool kennst. Entscheidend ist, ob du nachvollziehbar erklären kannst, wie Komponenten in ein Produkt gelangen, wie du Risiken priorisierst und wie ein Update sicher in Produktion kommt. Genau diese Verbindung aus Technik, Sorgfalt und Kommunikation suchen Teams zunehmend.
Passende Seminare und Termine findest du bei uns auf cmt.de.
Nächster Schritt
Passenden Kurs zu Tech-Felder finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen
Mehr aus Tech-Felder
-
 KI OpenTelemetry lernen für den Quereinstieg: So verstehst du Logs, Metriken und Traces 8 Min. Lesezeit
-
 KI KI Governance lernen für den Quereinstieg: So sorgst du für sichere und regelkonforme KI 8 Min. Lesezeit
-
 KI n8n lernen für den Quereinstieg: KI-Workflows und Automatisierungen sicher bauen 8 Min. Lesezeit