Tech-Felder
IAM lernen für den Quereinstieg: Berechtigungen, SSO und Zero Trust verstehen
IAM lernen für den Quereinstieg: Verstehe Rollen, Berechtigungen, MFA, SSO und Zero Trust für Cloud- und KI-Umgebungen.
 KI-generiert
Montagmorgen, eine neue Kollegin startet im Vertrieb und braucht Zugriff auf CRM, E-Mail, Kollaborationsplattform und Vertragsdaten. Gleichzeitig läuft ein KI-Agent, der Kundendaten aus mehreren Systemen abruft, und ein ehemaliger Dienstleister soll keinen Zugang mehr haben. Wer darf was, wie wird das geprüft und was passiert bei einem Rollenwechsel? Genau dort beginnt Identity and Access Management, kurz IAM.
IAM ist kein Nischenthema für große Konzerne. Cloud-Dienste, SaaS-Anwendungen, hybride IT-Landschaften und KI-Systeme machen Identitäten und Berechtigungen zu einem zentralen Sicherheitsfeld. Unternehmen müssen nicht nur Mitarbeitende verwalten, sondern auch Administratoren, externe Partner, Anwendungen, Server, Servicekonten und KI-Agenten. Für den Quereinstieg ist das attraktiv: IAM verbindet technische Grundlagen, Sicherheitsdenken, strukturierte Prozesse und Kommunikation mit Fachbereichen.
Infografik zu IAM lernen für den Quereinstieg: Berechtigungen, SSO und Zero Trust verstehen (KI-generiert).
Was IAM eigentlich steuert
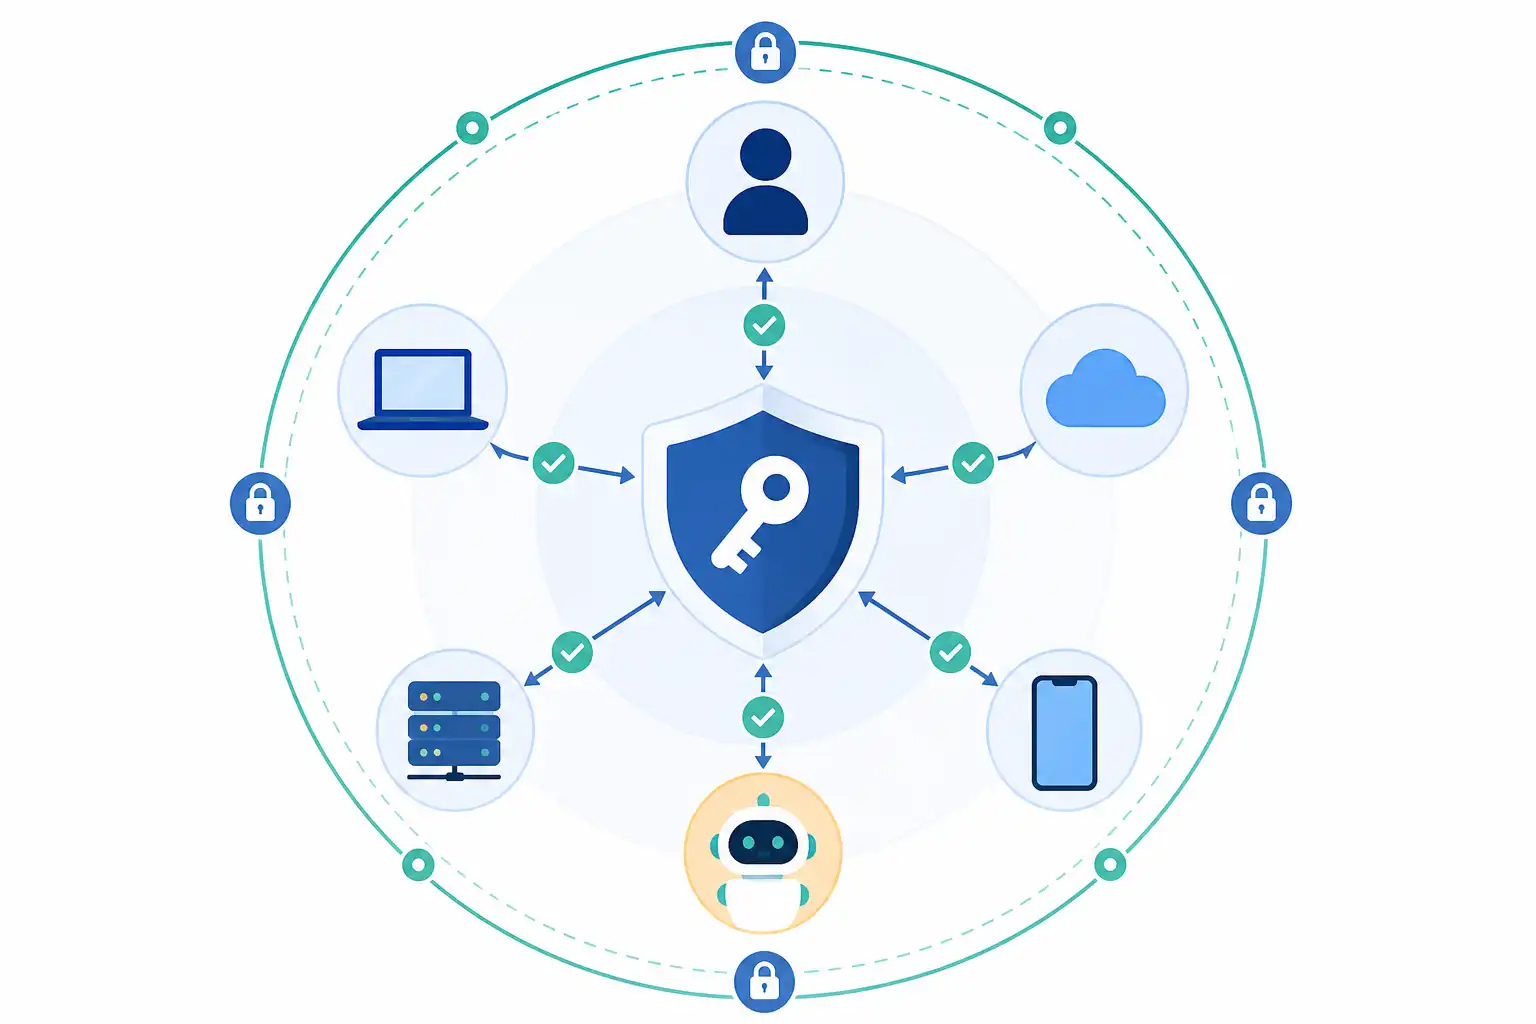
Identity and Access Management regelt zwei Fragen:
- Wer oder was fordert Zugriff an?
- Auf welche Ressource ist dieser Zugriff unter welchen Bedingungen erlaubt?
Eine Identität kann ein Mensch sein, aber auch ein technisches System. Beispiele sind ein Cloud-Server, ein automatisierter Prozess, ein API-Client oder ein KI-Agent. Die Ressource kann eine Anwendung, ein Ordner, eine Datenbank, ein Cloud-Abonnement, ein Code-Repository oder eine Schnittstelle sein.
Im IAM-Alltag geht es deshalb nicht nur darum, Benutzerkonten anzulegen. Du arbeitest mit Regeln, Rollen, Freigaben, Protokollen und technischen Kontrollen. Ein gutes IAM-System soll den Arbeitsalltag möglichst einfach machen, ohne den Schutz sensibler Daten aufzugeben.
Diese Begriffe solltest du früh sicher unterscheiden können:
| Begriff | Bedeutung | Praxisbeispiel |
|---|---|---|
| Identifikation | Eine Person oder ein System gibt an, wer oder was sie sind | Anmeldung mit geschäftlicher E-Mail-Adresse |
| Authentifizierung | Das System prüft die Identität | Passwort plus Bestätigung in einer Authenticator-App |
| Autorisierung | Das System entscheidet über erlaubte Zugriffe | Vertriebsrolle darf Kundendaten lesen, aber keine Konten verwalten |
| Berechtigung | Konkrete erlaubte Aktion auf einer Ressource | Datei lesen, Rechnung freigeben, virtuelle Maschine starten |
| Rolle | Bündel passender Berechtigungen | Rolle „Support Level 1“ |
| Audit-Log | Nachvollziehbares Protokoll von Zugriffen und Änderungen | Wer hat wann eine Gruppenmitgliedschaft geändert? |
Wer diese Grundlagen wirklich versteht, kann später mit unterschiedlichen Werkzeugen arbeiten. Produkte unterscheiden sich, das Sicherheitsprinzip bleibt ähnlich.
Rollen und Berechtigungen: So vermeidest du Wildwuchs
In kleinen Teams wachsen Berechtigungen häufig ungeordnet. Jemand braucht kurzfristig Zugriff, wird einer Gruppe hinzugefügt und behält diese Mitgliedschaft später einfach. Über Jahre entstehen Konten mit zu vielen Rechten, unklare Zuständigkeiten und Risiken bei Personalwechseln.
Deshalb ist das Prinzip der minimalen Rechte wichtig. Eine Identität erhält nur die Zugriffe, die sie für ihre konkrete Aufgabe benötigt. Im Englischen heißt das „Least Privilege“. Es bedeutet nicht, dass jede Person einzeln verwaltet werden muss. Im Gegenteil: Gute IAM-Strukturen arbeiten möglichst oft mit Rollen und Gruppen.
Ein Beispiel:
- Die Rolle „Marketing“ erhält Zugriff auf Kampagnenmaterial und Analyseberichte.
- Die Rolle „Marketing-Leitung“ darf zusätzlich Budgets freigeben.
- Die Rolle „IT-Administration“ darf Systeme verwalten, aber nicht automatisch auf alle Geschäftsdaten zugreifen.
- Ein externer Dienstleister bekommt einen zeitlich begrenzten Zugriff auf genau das benötigte Projekt.
Für den Einstieg solltest du zwei Modelle kennen:
RBAC: Zugriff über Rollen
Role-Based Access Control, kurz RBAC, ordnet Berechtigungen Rollen zu. Mitarbeitende erhalten eine oder mehrere Rollen. Das ist gut verständlich und in vielen Unternehmen verbreitet.
Die Herausforderung liegt in der Pflege. Rollen müssen klar beschrieben sein, Verantwortliche brauchen einen Überblick, und alte Rollen dürfen nicht unkontrolliert bestehen bleiben.
ABAC: Zugriff nach Eigenschaften und Kontext
Attribute-Based Access Control, kurz ABAC, entscheidet anhand von Eigenschaften. Dazu können Abteilung, Standort, Gerätezustand, Sicherheitsstufe einer Datei oder Uhrzeit gehören.
Ein Beispiel: Der Zugriff auf besonders sensible Daten ist nur über ein verwaltetes Unternehmensgerät, mit starker Anmeldung und innerhalb bestimmter Sicherheitsvorgaben erlaubt. ABAC ist flexibler, aber auch anspruchsvoller in Planung und Betrieb.
MFA und SSO: Komfort und Sicherheit zusammen denken
Passwörter allein reichen nicht als Schutzmechanismus. Sie können erraten, wiederverwendet oder durch Phishing abgegriffen werden. Mehrfaktor-Authentifizierung, kurz MFA, ergänzt mindestens einen weiteren Nachweis.
Typische Faktoren sind:
- Wissen, etwa ein Passwort oder eine PIN
- Besitz, etwa ein Sicherheitsschlüssel oder eine Authenticator-App
- Biometrie, etwa Fingerabdruck oder Gesichtserkennung
Für IAM-Rollen ist entscheidend, MFA nicht nur als Pflichtfeld zu betrachten. Du solltest verstehen, welche Verfahren für welche Risiken passen. SMS-Codes sind beispielsweise besser als ein Passwort allein, können aber gegenüber modernen, phishing-resistenten Verfahren schwächer sein. Hardware-Sicherheitsschlüssel oder passwortlose Anmeldungen können je nach Umgebung eine gute Ergänzung sein.
Single Sign-On, kurz SSO, bedeutet, dass sich Nutzende einmal zentral anmelden und anschließend auf berechtigte Anwendungen zugreifen können. Das senkt Passwortmüdigkeit und erleichtert das zentrale Entfernen von Zugriffen. SSO ist aber keine Abkürzung für schlechte Berechtigungen. Wenn eine zentrale Identität kompromittiert wird, kann sie viele Dienste betreffen. Deshalb gehören MFA, angemessene Sitzungsregeln, Protokollierung und Zugriffskontrollen dazu.
Zero Trust: Nicht automatisch vertrauen
Zero Trust ist kein einzelnes Produkt. Es ist ein Sicherheitsansatz: Jeder Zugriff wird anhand von Identität, Kontext, Gerät und Risiko bewertet. Ein internes Netzwerk ist nicht automatisch vertrauenswürdig, nur weil sich ein Gerät im Büro befindet.
Für dich als Einsteiger ist vor allem diese Denkweise wichtig:
- Identitäten müssen eindeutig sein.
- Zugriffe werden so klein wie möglich zugeschnitten.
- Kritische Aktionen benötigen zusätzliche Prüfung.
- Geräte- und Anmeldesignale beeinflussen Entscheidungen.
- Ereignisse müssen nachvollziehbar protokolliert werden.
- Berechtigungen werden regelmäßig überprüft.
Zero Trust betrifft daher nicht nur Mitarbeitende. Besonders wichtig sind privilegierte Konten, also Identitäten mit weitreichenden Verwaltungsrechten. Auch Maschinenidentitäten verdienen Aufmerksamkeit. Ein Servicekonto mit Zugriff auf Produktionsdaten, das nie abläuft und dessen Zugangsdaten in einem Skript liegen, ist ein ernstes Risiko.
Das Thema passt eng zu Cloud Security. Wenn dich Cloud-Rollen interessieren, lies auch unseren Beitrag Cloud-Karriere: Chancen und Einstieg. Dort zeigen wir, welche Grundlagen für den Einstieg in Cloud-Umgebungen wichtig sind.
Maschinenidentitäten und KI-Agenten richtig absichern
Immer mehr Prozesse laufen automatisiert. Anwendungen rufen APIs auf, Datenpipelines verschieben Informationen zwischen Systemen und KI-Agenten nutzen Werkzeuge, um Aufgaben auszuführen. Jede dieser Komponenten benötigt eine Identität und definierte Rechte.
Die zentrale Frage lautet: Was darf dieser technische Akteur tatsächlich tun?
Ein KI-Agent, der Termine vorbereitet, braucht möglicherweise Lesezugriff auf Kalenderdaten. Er braucht aber nicht automatisch das Recht, Nutzerkonten anzulegen, Dateien endgültig zu löschen oder Finanzdaten herunterzuladen. Rechte sollten eng auf Funktion, Datenbereich und erlaubte Aktionen zugeschnitten sein.
Achte bei Maschinenidentitäten besonders auf:
- Keine gemeinsam genutzten Zugangsdaten für mehrere Systeme
- Geheimnisse und Schlüssel sicher speichern, nicht im Quellcode hinterlegen
- Kurzlebige Zugangstoken bevorzugen, wenn die Plattform das unterstützt
- Rechte für APIs und Tools getrennt prüfen
- Protokolle auswerten, damit ungewöhnliche Aktionen auffallen
- Nicht mehr benötigte technische Konten konsequent entfernen
Wenn du verstehen möchtest, wie KI-Agenten kontrolliert mit Werkzeugen und Daten verbunden werden, hilft dir unser Ratgeber MCP lernen für den Quereinstieg: So verbindest du KI-Agenten sicher mit Tools und Daten.
Was du für den Quereinstieg praktisch lernen solltest
Du musst nicht sofort ein komplexes IAM-System allein entwerfen. Wichtiger ist, dass du typische Abläufe nachvollziehen und sauber dokumentieren kannst. Beginne mit einer Testumgebung und übe an realistischen Szenarien.
Eine sinnvolle Lernreihenfolge ist:
- Verstehe Benutzer, Gruppen, Rollen und Berechtigungen in einem Verzeichnisdienst oder einer Cloud-Umgebung.
- Richte für Testkonten MFA ein und prüfe den Unterschied zwischen normaler und administrativer Anmeldung.
- Simuliere Eintritte, Rollenwechsel und Austritte von Mitarbeitenden.
- Verbinde eine Testanwendung über SSO und analysiere, welche Identitätsdaten übertragen werden.
- Erstelle eine einfache Berechtigungsmatrix: Welche Rolle benötigt welche Aktion auf welcher Ressource?
- Lies Audit-Logs und dokumentiere einen auffälligen Anmeldeversuch.
- Prüfe ein Servicekonto oder einen API-Zugang auf unnötig weitreichende Rechte.
Dabei lernst du nicht nur Technik, sondern auch die Sprache der Fachbereiche. Die IT fragt nach Gruppen, Richtlinien und Protokollen. Personalabteilung und Führungskräfte sprechen eher über Eintritt, Versetzung, Abwesenheit und Austritt. Gute IAM-Fachkräfte übersetzen zwischen diesen Perspektiven.
Für die Sicherheitsgrundlagen empfehlen wir dir außerdem Cybersecurity als Quereinstieg. Dort ordnen wir ein, welche Denkweisen und praktischen Fähigkeiten für Security-Rollen zählen.
Typische Aufgaben in IAM- und Cloud-Security-Rollen
Je nach Unternehmen und Rolle sehen Aufgaben unterschiedlich aus. Viele Einstiegsaufgaben sind jedoch sehr konkret:
- Benutzerkonten, Gruppen und Rollen prüfen
- Zugriffsanträge bearbeiten und dokumentieren
- Berechtigungen nach Rollenwechseln anpassen
- MFA- und SSO-Probleme analysieren
- Regelmäßige Zugriffsprüfungen vorbereiten
- Protokolle bei auffälligen Anmeldungen auswerten
- Fachbereiche bei der Definition von Rollen unterstützen
- Technische Konten und API-Zugriffe inventarisieren
- Sicherheitsrichtlinien in der Cloud umsetzen
Sorgfalt ist dabei wichtiger als bloße Toolkenntnis. Ein falsch gesetztes Häkchen kann Zugriff auf sensible Daten ermöglichen oder den Arbeitsablauf eines Teams blockieren. Deshalb gehören Tests, nachvollziehbare Änderungen und klare Freigaben zum Handwerk.
So zeigst du deine Kenntnisse im Portfolio
Ein Portfolio für IAM muss keine vertraulichen Unternehmensdaten enthalten. Dokumentiere stattdessen ein eigenes Lab-Szenario. Beschreibe Ausgangslage, Sicherheitsziel, Rollenmodell, umgesetzte Kontrollen und Tests.
Ein gutes Projekt könnte so aussehen: Du modellierst ein fiktives Unternehmen mit Vertrieb, Personalabteilung, IT und externem Support. Danach definierst du Rollen, richtest MFA ein, beschreibst einen SSO-Ablauf und zeigst, wie ein Zugriff beim Austritt einer Person entzogen wird. Ergänze Screenshots nur aus deiner Testumgebung und erkläre Entscheidungen verständlich.
Wie du Projekte so aufbereitest, dass sie bei Bewerbungen nachvollziehbar werden, erklären wir im Beitrag Ein Portfolio mit echten Projekten aufbauen.
IAM ist ein Feld für Menschen, die Sicherheit nicht als Hindernis verstehen, sondern als gut gestalteten Rahmen für produktives Arbeiten. Wenn du strukturiert denkst, gern Ursachen prüfst und technische wie organisatorische Zusammenhänge verstehen willst, ist das ein belastbarer Einstieg in Cybersecurity und Cloud Security. Passende Seminare und Termine findest du bei uns auf cmt.de.
Nächster Schritt
Passenden Kurs zu Tech-Felder finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen
Mehr aus Tech-Felder
-
 KI OpenTelemetry lernen für den Quereinstieg: So verstehst du Logs, Metriken und Traces 8 Min. Lesezeit
-
 KI SBOM und Software Supply Chain Security lernen für den Quereinstieg: Abhängigkeiten sicher verwalten 8 Min. Lesezeit
-
 KI KI Governance lernen für den Quereinstieg: So sorgst du für sichere und regelkonforme KI 8 Min. Lesezeit