Tech-Felder
Cloud Security Engineer werden als Quereinsteiger: So sicherst du Cloud- und KI-Workloads ab
Cloud Security Engineer werden als Quereinsteiger: Lerne, wie du Cloud- und KI-Workloads mit IAM, Logs und Automatisierung sicherst.
 KI-generiert
Montagmorgen, ein neues KI-Tool soll im Unternehmen auf Cloud-Daten zugreifen. Die Anwendung funktioniert bereits, doch plötzlich stehen Fragen im Raum: Wer darf die Daten sehen? Wo liegen API-Schlüssel? Werden Zugriffe protokolliert? Und was passiert, wenn ein KI-Agent mehr Berechtigungen erhält, als er für seine Aufgabe braucht? Genau an dieser Schnittstelle arbeitet ein Cloud Security Engineer.
Cloud Security ist ein realistisches Ziel für Quereinsteigerinnen und Quereinsteiger, die Technik nicht nur bauen, sondern zuverlässig absichern möchten. Du verbindest dabei Cloud-Grundlagen mit Identitätsmanagement, Monitoring, Netzwerken und Automatisierung. Gerade weil Unternehmen Cloud-Dienste, Datenplattformen und KI-Anwendungen einsetzen, brauchen sie Menschen, die Sicherheitsanforderungen in konkrete technische Einstellungen und nachvollziehbare Prozesse übersetzen können.
Der Einstieg verlangt keine jahrelange Erfahrung als Administratorin oder Entwickler. Er verlangt aber die Bereitschaft, systematisch zu arbeiten: Zugriffe verstehen, Fehlkonfigurationen erkennen, Protokolle lesen und Sicherheitsmaßnahmen testen. Ein gutes Projektportfolio macht diese Fähigkeiten sichtbar.
Infografik zu Cloud Security Engineer werden als Quereinsteiger: So sicherst du Cloud- und KI-Workloads ab (KI-generiert).
Was macht ein Cloud Security Engineer?
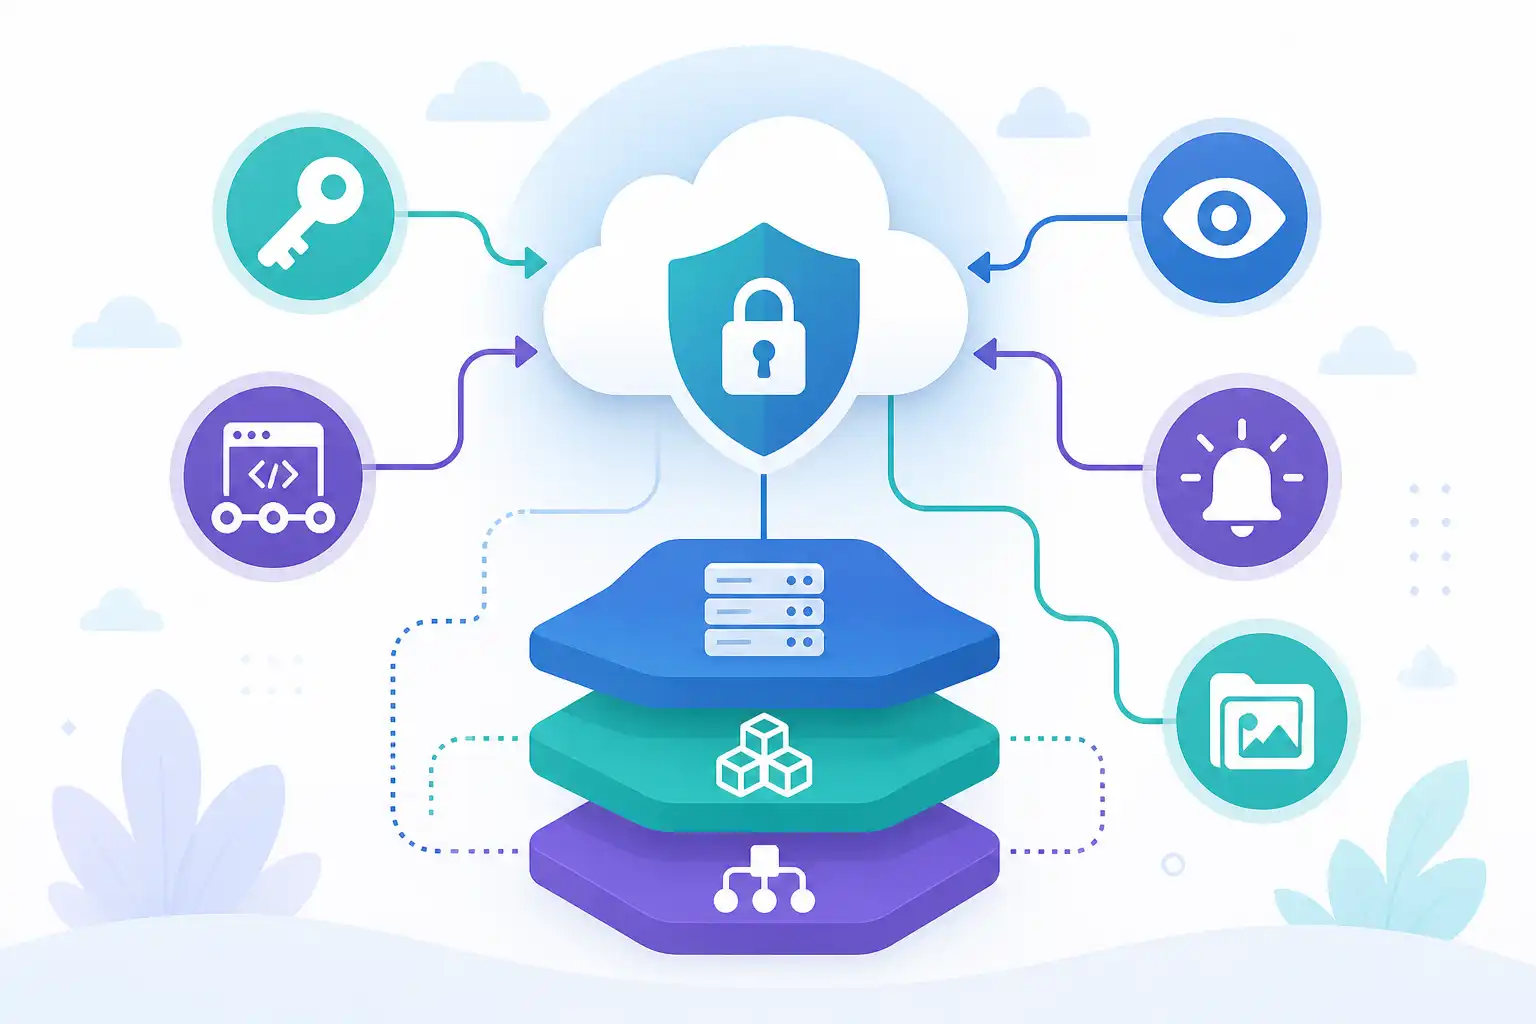
Ein Cloud Security Engineer schützt Systeme, Daten und Zugänge in Cloud-Umgebungen. Das umfasst nicht nur einzelne Sicherheitsprodukte. Die Aufgabe besteht vor allem darin, Sicherheitsprinzipien in den technischen Alltag zu überführen.
Typische Tätigkeiten sind:
- Rollen und Berechtigungen nach dem Prinzip der minimalen Rechte einrichten
- Mehrstufige Anmeldung und sichere Zugriffspfade konfigurieren
- Netzwerkzugriffe begrenzen und Regeln nachvollziehbar dokumentieren
- Protokolle zentral sammeln, auffällige Ereignisse erkennen und untersuchen
- Fehlkonfigurationen finden, etwa öffentlich erreichbare Speicherbereiche
- Sicherheitsprüfungen in Bereitstellungsprozesse integrieren
- Geheimnisse wie Passwörter, Tokens und Schlüssel sicher verwalten
- Cloud- und KI-Anwendungen auf Datenzugriffe, Berechtigungen und Risiken prüfen
In kleineren Teams übernimmst du oft mehrere dieser Bereiche. In größeren Organisationen arbeitest du mit Cloud Engineers, Plattformteams, Entwicklern, Datenschutzverantwortlichen und dem Security Operations Center zusammen. Deshalb sind Kommunikation und saubere Dokumentation keine Nebensache. Du musst erklären können, warum eine Berechtigung zu weit gefasst ist und wie sich eine sichere Lösung praktisch umsetzen lässt.
Wenn dich die Arbeit mit Sicherheitsereignissen besonders interessiert, ergänzt unser Beitrag „SOC Analyst werden als Quereinsteiger: So lernst du Monitoring, Logs und Incident Response“ diesen Einstieg sinnvoll.
Die Grundlagen, die du wirklich brauchst
Du musst nicht jeden Cloud-Dienst kennen. Wichtiger ist, dass du wiederkehrende technische Muster verstehst. Cloud-Anbieter benennen Dienste unterschiedlich, aber Identitäten, Netzwerke, Speicher, Protokolle und Bereitstellung gibt es überall.
Cloud und Netzwerk verstehen
Du solltest wissen, was virtuelle Netzwerke, Subnetze, Firewall-Regeln, öffentliche und private Endpunkte sowie DNS bedeuten. Dabei geht es nicht darum, ein Unternehmensnetz auswendig zu planen. Du solltest jedoch erkennen, warum eine Datenbank nicht offen aus dem Internet erreichbar sein sollte und warum eine Anwendung häufig nur über klar definierte Netzwerkwege kommuniziert.
Lerne außerdem die wichtigsten Bausteine einer Cloud-Umgebung kennen:
- Compute für Anwendungen und Hintergrundprozesse
- Objektspeicher für Dateien, Daten und Backups
- Datenbanken und verwaltete Dienste
- Container und Container-Orchestrierung
- Logging, Monitoring und Alarmierung
- Infrastruktur als Code zur wiederholbaren Konfiguration
Für einen breiteren Überblick hilft dir unser Ratgeber „Cloud-Karriere: Chancen und Einstieg“.
IAM als Kernkompetenz
Identity and Access Management, kurz IAM, gehört zu den wichtigsten Themen in der Cloud Security. Viele Sicherheitsvorfälle beginnen nicht mit einer spektakulären Schwachstelle, sondern mit zu weitreichenden Rechten, dauerhaft gültigen Zugangsdaten oder schlecht geschützten Konten.
Du solltest verstehen, wie Nutzerkonten, Gruppen, Rollen, Richtlinien und Service-Identitäten zusammenwirken. Besonders wichtig ist der Unterschied zwischen menschlichen Identitäten und technischen Identitäten. Eine Anwendung benötigt oft eigene, begrenzte Rechte. Sie sollte nicht mit dem persönlichen Administrationskonto einer Entwicklerin laufen.
Für den Quereinstieg solltest du diese Fragen beantworten können:
- Welche Aktion soll eine Identität ausführen dürfen?
- Auf welche Ressource bezieht sich diese Berechtigung?
- Ist die Berechtigung zeitlich oder technisch begrenzt?
- Wie wird der Zugriff protokolliert?
- Wie wird eine Berechtigung wieder entzogen?
Vertiefe dieses Thema mit „IAM lernen für den Quereinstieg: Berechtigungen, SSO und Zero Trust verstehen“. IAM ist nicht nur ein Spezialgebiet. Es ist die Grundlage dafür, Cloud- und KI-Workloads kontrollierbar zu betreiben.
Logs, Monitoring und Incident Response
Sicherheit entsteht nicht allein durch Regeln. Du musst auch erkennen können, wenn Regeln umgangen werden oder etwas Ungewöhnliches passiert. Dafür brauchst du ein Grundverständnis für Logs.
Übe, Ereignisse zu lesen: fehlgeschlagene Anmeldungen, Änderungen an Berechtigungen, neue Zugriffsschlüssel, Anpassungen an Netzwerkregeln oder ungewöhnliche Datenzugriffe. Frage dich immer: Was ist hier normal, und welches Ereignis müsste untersucht werden?
Du musst zum Einstieg keine forensische Spezialistin oder kein forensischer Spezialist sein. Aber du solltest strukturiert vorgehen können:
- Ereignis zeitlich einordnen
- betroffene Identität und Ressource feststellen
- Berechtigungen und Konfiguration prüfen
- unmittelbare Schutzmaßnahme ableiten
- Erkenntnisse dokumentieren
KI-Workloads sicher betreiben
KI-Anwendungen bringen in der Cloud eigene Sicherheitsfragen mit. Ein Sprachmodell, ein Chatbot oder ein KI-Agent benötigt oft Zugriff auf Dokumente, Datenbanken oder externe Werkzeuge. Damit steigt die Bedeutung klarer Berechtigungen und kontrollierter Datenflüsse.
Ein KI-Workload sollte nur die Daten erhalten, die er für seine Aufgabe braucht. Auch Tools, die ein Agent aufrufen darf, müssen eingeschränkt sein. Ein Assistent für interne Wissensfragen benötigt beispielsweise keinen administrativen Zugriff auf Cloud-Ressourcen.
Achte in Projekten besonders auf diese Punkte:
- Verwende getrennte Identitäten für Anwendung, Datenzugriff und Administration.
- Speichere Schlüssel und Tokens nicht im Quellcode oder in Konfigurationsdateien im Repository.
- Begrenze Datenquellen und dokumentiere, welche Inhalte verarbeitet werden.
- Protokolliere Aufrufe, Fehler und Änderungen an Berechtigungen.
- Prüfe Eingaben und Ausgaben, wenn die Anwendung Werkzeuge oder Datenbanken ansteuert.
- Definiere, wer KI-Anwendungen konfigurieren, veröffentlichen und überwachen darf.
Wie du KI-Systeme gezielt auf Sicherheitsrisiken prüfst, zeigt auch „AI Red Teaming lernen für den Quereinstieg: So testest du KI-Systeme auf Sicherheitsrisiken“.
Baue ein Homelab-Projekt, das deine Fähigkeiten beweist
Ein Zertifikat oder ein abgeschlossener Kurs kann einen Lernweg belegen. In Bewerbungsgesprächen überzeugt aber besonders, wenn du zeigen kannst, wie du Sicherheitsentscheidungen triffst. Dafür eignet sich ein kleines Homelab-nahes Projekt mit einem kostenlosen Testkonto, einer lokalen Umgebung oder absichtlich vereinfachten Beispielressourcen.
Baue zum Beispiel eine fiktive Dokumenten-Suche mit KI-Unterstützung. Die Anwendung muss nicht produktionsreif sein. Entscheidend ist, dass du Sicherheitsmaßnahmen sichtbar machst.
Projektidee: Sichere Dokumenten-Suche in der Cloud
Deine Architektur kann aus einem Speicherbereich für Dokumente, einer kleinen Anwendung, einer technischen Identität und zentralen Logs bestehen. Die Anwendung darf nur lesend auf einen klar abgegrenzten Bereich zugreifen. Administrationsrechte bleiben davon getrennt.
Dokumentiere dein Projekt in einem Repository mit diesen Bestandteilen:
- Architekturübersicht mit Datenflüssen und Vertrauensgrenzen
- Liste der verwendeten Rollen und ihrer minimalen Berechtigungen
- Beschreibung der Netzwerkregeln und öffentlichen Endpunkte
- Beispiel für sichere Geheimnisverwaltung
- Logging-Konzept mit mindestens drei sicherheitsrelevanten Ereignissen
- Liste denkbarer Risiken mit passenden Gegenmaßnahmen
- kurze Anleitung, wie du Konfigurationen überprüfst und Änderungen rückgängig machst
Du kannst zusätzlich absichtlich eine unsichere Konfiguration anlegen, etwa eine zu weit gefasste Rolle oder einen öffentlich erreichbaren Speicherbereich. Anschließend dokumentierst du, wie du den Fehler erkennst, bewertest und korrigierst. Das zeigt mehr Sicherheitsverständnis als ein Projekt, das nur „funktioniert“.
Für die Darstellung deiner Arbeit empfehlen wir unseren Beitrag „Ein Portfolio mit echten Projekten aufbauen“. Wichtig ist: Veröffentliche niemals echte Zugangsdaten, interne Dateien oder aktive Schlüssel in deinem Portfolio.
Ein realistischer Lernplan neben dem Beruf
Cloud Security ist umfangreich. Versuche deshalb nicht, gleichzeitig jede Cloud-Plattform, jede Programmiersprache und jedes Security-Tool zu lernen. Wähle zunächst eine Cloud-Umgebung und einen klaren Schwerpunkt: IAM, Logging oder sichere Bereitstellung.
Ein praktikabler Ablauf sieht so aus:
- Woche 1 bis 2: Cloud-Grundbegriffe, Netzwerkbasis und zentrale Dienste verstehen
- Woche 3 bis 4: Rollen, Richtlinien, Mehrfaktor-Anmeldung und technische Identitäten üben
- Woche 5 bis 6: Logs aktivieren, Ereignisse auswerten und einfache Alarme definieren
- Woche 7 bis 8: Infrastruktur oder Konfigurationen wiederholbar beschreiben
- Woche 9 bis 10: Homelab-Projekt dokumentieren, Risiken bewerten und Portfolio aufbereiten
Plane feste Lernzeiten und halte deine Ergebnisse schriftlich fest. Gerade neben dem Job ist Kontinuität wichtiger als seltene, sehr lange Lernsessions. Wie du deinen Aufwand realistisch einteilst, liest du in „Neben dem Job lernen: realistisch planen“.
So bereitest du dich auf erste Bewerbungen vor
Für eine Junior-Rolle, ein Security-nahes Cloud-Team oder eine Position mit Plattformbezug musst du nicht behaupten, bereits alle Risiken großer Unternehmenslandschaften gemeistert zu haben. Sei stattdessen konkret.
Beschreibe im Lebenslauf und im Gespräch:
- welche Cloud-Dienste du praktisch genutzt hast
- wie du Berechtigungen nach minimalen Rechten gestaltet hast
- welche Logs du ausgewertet hast
- welche Fehlkonfiguration du gefunden und behoben hast
- wie du Sicherheitsentscheidungen dokumentierst
- was du bei einem unbekannten Problem als Erstes prüfen würdest
Diese Sprache wirkt glaubwürdig, weil sie dein Vorgehen zeigt. Cloud Security Engineers arbeiten selten mit Patentantworten. Sie analysieren Systeme, stellen die richtigen Fragen und reduzieren Risiken schrittweise.
Bei uns vermitteln wir genau diese Verbindung aus technischem Verständnis, praktischen Übungen und klarer beruflicher Orientierung. Passende Seminare und Termine findest du bei uns auf cmt.de.
Nächster Schritt
Passenden Kurs zu Tech-Felder finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen
Mehr aus Tech-Felder
-
 KI OpenTelemetry lernen für den Quereinstieg: So verstehst du Logs, Metriken und Traces 8 Min. Lesezeit
-
 KI SBOM und Software Supply Chain Security lernen für den Quereinstieg: Abhängigkeiten sicher verwalten 8 Min. Lesezeit
-
 KI KI Governance lernen für den Quereinstieg: So sorgst du für sichere und regelkonforme KI 8 Min. Lesezeit