Tech-Felder
AI Red Teaming lernen für den Quereinstieg: So testest du KI-Systeme auf Sicherheitsrisiken
AI Red Teaming lernen: So prüfst du KI-Systeme auf Prompt Injection, Datenabfluss und unsichere Tools für deinen Quereinstieg.
 KI-generiert
Ein Chatbot soll Kundendaten aus einem CRM zusammenfassen, ein KI-Agent darf Tickets erstellen und ein internes Sprachmodell beantwortet Fragen zu Richtlinien. Im Test wirkt alles überzeugend. Dann formuliert jemand eine Anfrage so, dass der Agent externe Inhalte als Anweisung behandelt, vertrauliche Informationen in seine Antwort übernimmt oder ein Tool mit zu weitreichenden Rechten nutzt. Genau an diesem Punkt beginnt AI Red Teaming: Du prüfst nicht nur, ob ein KI-System funktioniert, sondern wie es sich verhält, wenn Eingaben, Datenquellen und Tool-Aufrufe gezielt gegen seine Schutzvorkehrungen arbeiten.
AI Red Teaming ist ein wachsendes Aufgabenfeld zwischen Cybersecurity, Softwaretesting und angewandter KI. Besonders relevant wird es dort, wo Unternehmen Sprachmodelle mit internen Daten, Automatisierungen oder externen Schnittstellen verbinden. Für den Quereinstieg musst du weder selbst ein großes Sprachmodell trainieren noch jede Angriffstechnik aus der offensiven Security beherrschen. Entscheidend sind ein solides technisches Fundament, eine saubere Testmethodik und die Fähigkeit, Risiken nachvollziehbar zu dokumentieren.
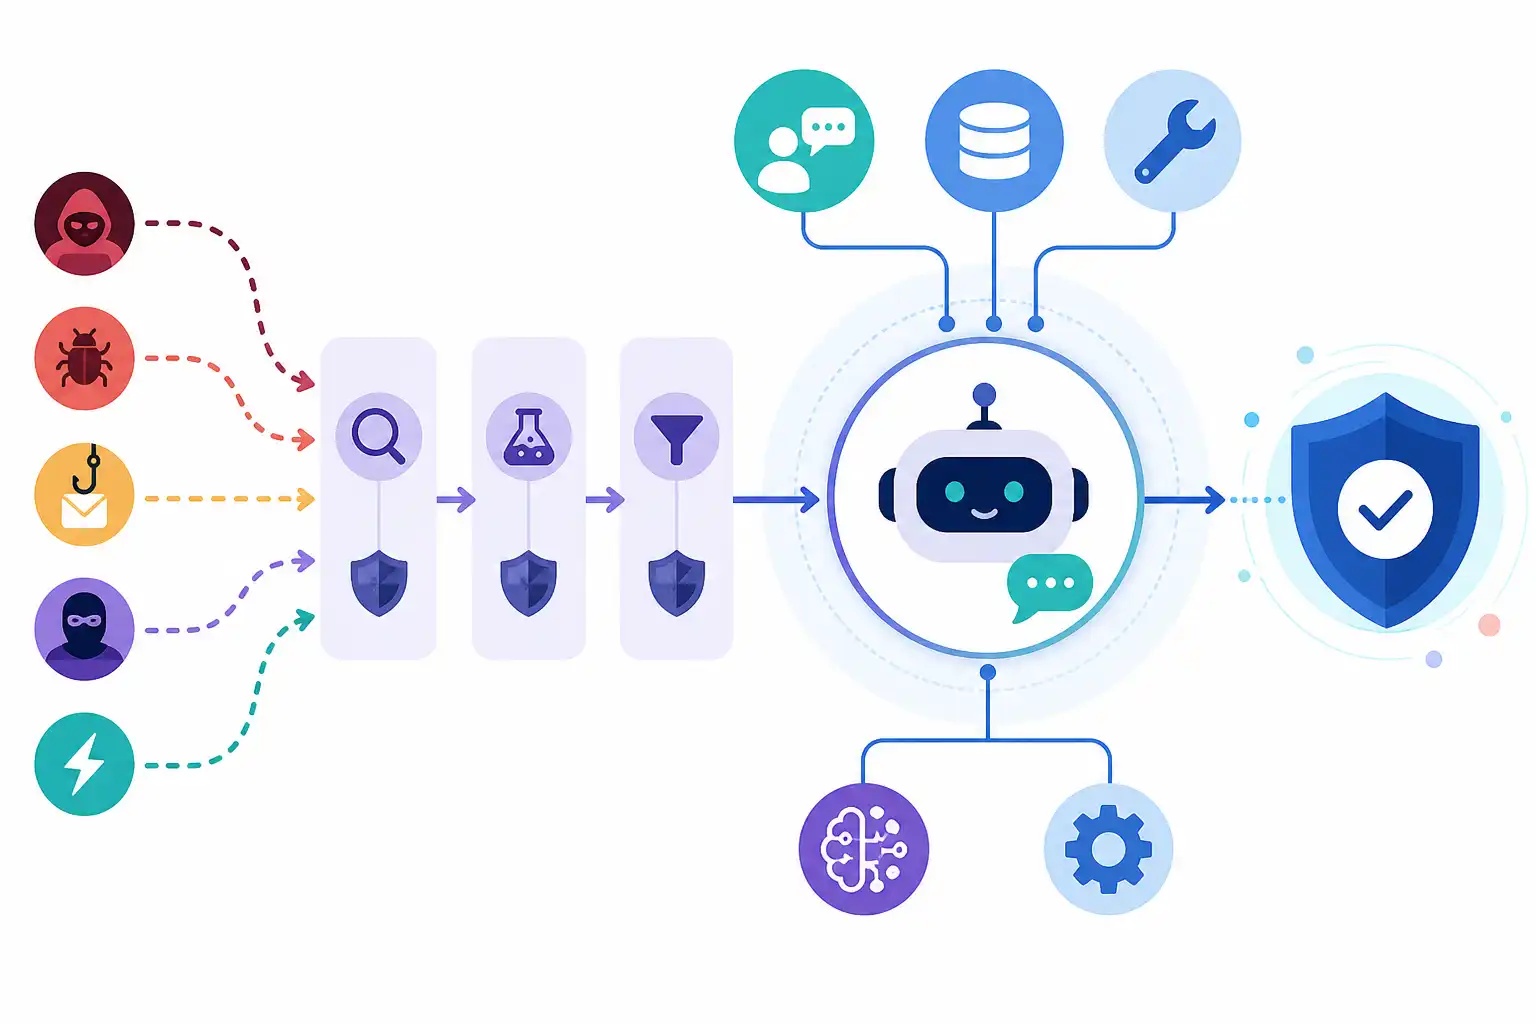
Infografik zu AI Red Teaming lernen für den Quereinstieg: So testest du KI-Systeme auf Sicherheitsrisiken (KI-generiert).
Was AI Red Teaming konkret bedeutet
Ein Red Team versucht in einem vereinbarten und kontrollierten Rahmen, Schwachstellen zu finden. Beim AI Red Teaming richtet sich dieser Blick auf KI-Systeme, vor allem auf Anwendungen mit Large Language Models, Retrieval-Systemen und KI-Agenten.
Dabei testest du zum Beispiel:
- Ob Nutzereingaben Systemanweisungen übersteuern können.
- Ob Inhalte aus Dokumenten, Webseiten oder E-Mails versteckte Anweisungen einschleusen.
- Ob ein Modell sensible Informationen aus seinem Kontext preisgibt.
- Ob Rollen, Rechte und Mandantentrennung tatsächlich greifen.
- Ob ein Agent nur die Tools nutzt, die für seine Aufgabe nötig sind.
- Ob Tool-Aufrufe geprüft, begrenzt und protokolliert werden.
- Ob riskante Antworten zuverlässig erkannt, blockiert oder zur Prüfung weitergegeben werden.
Das Ziel ist nicht, ein Modell mit spektakulären Formulierungen „auszutricksen“. Gute Tests liefern reproduzierbare Befunde: Was war die Ausgangslage? Welche Eingabe oder Datenquelle wurde verwendet? Welches Verhalten war erwartet? Was ist tatsächlich passiert? Welche Auswirkung hätte das im produktiven Einsatz?
Diese Arbeitsweise unterscheidet professionelles Testing von zufälligem Herumprobieren. Du arbeitest nur mit klarer Freigabe, definiertem Umfang und geeigneten Testdaten. Produktive Daten, echte Zugangsdaten oder nicht autorisierte Systeme sind kein Übungsfeld.
Die wichtigsten Risiken bei GenAI-Anwendungen
Viele Risiken entstehen nicht allein durch das Sprachmodell. Sie treten auf, weil eine Anwendung das Modell mit Daten, Tools und Berechtigungen verbindet. Deshalb prüfst du immer die gesamte Kette.
Prompt Injection und indirekte Anweisungen
Bei einer direkten Prompt Injection versucht eine Person, die Anweisungen des Systems durch eine Eingabe zu beeinflussen. Bei einer indirekten Prompt Injection steckt die problematische Anweisung in einer Quelle, die das System verarbeitet, etwa in einem PDF, einem Support-Ticket oder einer Webseite.
Ein Recherche-Agent kann beispielsweise eine externe Seite zusammenfassen. Wenn diese Seite Text enthält, der den Agenten zu einem anderen Verhalten bewegen soll, muss die Anwendung das erkennen oder den Handlungsspielraum begrenzen. Besonders kritisch wird das, wenn der Agent anschließend E-Mails verschickt, Daten abfragt oder Einträge verändert.
Datenabfluss und unklare Datenzugriffe
Ein Modell kann Informationen preisgeben, die in seinem aktuellen Kontext liegen. Das betrifft etwa interne Dokumente, Chatverläufe, Kundendaten oder Inhalte aus einer Wissensdatenbank. Häufige Ursachen sind zu breite Zugriffsrechte, fehlende Filter bei der Suche oder eine unzureichende Mandantentrennung.
Beim Testen stellst du deshalb Fragen wie: Darf diese Person dieses Dokument überhaupt sehen? Kann eine Anfrage Daten anderer Teams hervorrufen? Werden vertrauliche Inhalte in Logs, Fehlermeldungen oder Tool-Ergebnissen sichtbar?
Unsichere Tool-Zugriffe
KI-Agenten können Funktionen auslösen: Kalendertermine anlegen, Tickets ändern, Datenbanken abfragen oder Dateien verschieben. Die eigentliche Sicherheitsfrage lautet dann nicht nur, was das Modell antwortet. Sie lautet: Welche Aktion kann es veranlassen und welche Kontrolle greift vorher?
Ein Agent sollte keine weitreichenden Berechtigungen erhalten, nur weil er im Einzelfall eine bestimmte Aufgabe erledigen muss. Sichere Systeme begrenzen verfügbare Tools, prüfen Parameter, verlangen bei kritischen Schritten eine Bestätigung und protokollieren jede Aktion. Wenn du verstehen willst, wie solche Anbindungen funktionieren, hilft dir unser Beitrag MCP lernen für den Quereinstieg: So verbindest du KI-Agenten sicher mit Tools und Daten.
Diese Grundlagen brauchst du für den Einstieg
AI Red Teaming ist kein Beruf, in den du mit nur einem einzelnen Kursinhalt einsteigst. Du kombinierst mehrere Kompetenzfelder. Die gute Nachricht: Du musst sie nicht alle gleichzeitig bis zur Expertentiefe beherrschen.
Cybersecurity und Zugriffskontrolle
Du solltest die Grundprinzipien von Vertraulichkeit, Integrität und Verfügbarkeit einordnen können. Ebenso wichtig sind Authentifizierung, Autorisierung, Rollen, Berechtigungen, Protokollierung und sichere Geheimnisverwaltung.
Hilfreich ist ein Verständnis dafür, wie klassische Webanwendungen und APIs funktionieren. Wenn ein KI-Agent ein Tool aufruft, handelt es sich technisch oft um einen API-Aufruf mit Parametern und einer Berechtigung. Genau dort kannst du prüfen, ob Eingaben validiert werden und ob die Berechtigung zur Aktion passt. Für den breiteren Einstieg bietet unser Ratgeber Cybersecurity als Quereinstieg eine gute Orientierung.
LLMs, RAG und KI-Agenten verstehen
Du musst kein Machine-Learning-Modell von Grund auf trainieren. Du solltest aber verstehen, warum Sprachmodelle keine verlässliche Wahrheitsquelle sind, warum ihre Ausgaben je nach Kontext variieren können und wie Anwendungen zusätzliche Informationen bereitstellen.
Wichtige Begriffe sind:
- Systemanweisung, Nutzereingabe und Kontext.
- Retrieval Augmented Generation, kurz RAG, als Suche nach passenden Dokumenten vor der Antwort.
- Embeddings als numerische Repräsentationen für Ähnlichkeitssuchen.
- Tool- oder Funktionsaufrufe als Verbindung des Modells zu anderen Systemen.
- Guardrails als technische und organisatorische Schutzmaßnahmen.
- Human in the Loop als Freigabe durch Menschen bei kritischen Aktionen.
Unser Artikel KI-Agenten entwickeln lernen: Welche Grundlagen du für den Einstieg 2026 brauchst zeigt dir, welche Bausteine bei agentischen Anwendungen zusammenkommen.
Testing, Dokumentation und Kommunikation
Ein Sicherheitsbefund ist nur dann wertvoll, wenn andere ihn nachvollziehen und beheben können. Dafür brauchst du strukturiertes Arbeiten: Testfall formulieren, Voraussetzungen festhalten, Ergebnis bewerten, Risiko beschreiben und konkrete Maßnahmen vorschlagen.
In Unternehmen sprichst du dabei mit Entwicklung, IT-Security, Datenschutz, Fachbereichen und Verantwortlichen für KI-Produkte. Gute Kommunikation ist deshalb keine Nebensache. Du musst verständlich erklären können, warum ein scheinbar harmloser Prompt in Kombination mit einem Tool-Zugriff zu einem ernsthaften Risiko wird.
So gehst du bei einem AI-Sicherheitstest vor
Ein sinnvoller Test beginnt nicht mit Angriffsideen, sondern mit einem klaren Scope. Kläre zuerst, was die Anwendung darf, welche Daten sie verarbeitet und welche Aktionen sie ausführen kann.
Diese Checkliste hilft dir bei der Vorbereitung:
- Ist schriftlich festgelegt, welches System und welche Funktionen getestet werden dürfen?
- Nutzt du Testkonten, Testdaten und eine isolierte Umgebung?
- Kennst du die Systemanweisung, die angebundenen Datenquellen und die verfügbaren Tools?
- Gibt es Rollen und Berechtigungen, die du getrennt prüfen kannst?
- Ist definiert, welche Aktionen niemals automatisch ausgeführt werden dürfen?
- Werden Anfragen, Tool-Aufrufe und Ergebnisse ausreichend protokolliert?
- Gibt es einen Kontakt, falls du eine kritische Schwachstelle findest?
Danach entwickelst du Testfälle entlang realistischer Angriffswege. Ein guter Testfall enthält eine eindeutige Hypothese. Beispiel: „Ein Dokument aus einer externen Datenquelle darf keinen Agenten dazu bringen, eine Aktion außerhalb seiner erlaubten Aufgabe auszuführen.“ Anschließend definierst du das erwartete Schutzverhalten. Der Agent sollte die fremde Anweisung ignorieren, keine Aktion auslösen und den Vorgang gegebenenfalls als verdächtig markieren.
Teste nicht nur einzelne Prompts. Variiere Kontext, Rollen, Datenquellen, Formulierungen und Tool-Parameter. Gerade bei Sprachmodellen ist Wiederholung wichtig, weil Antworten nicht immer identisch ausfallen. Dokumentiere auch erfolglose Tests. Sie zeigen, welche Kontrollen bereits wirksam sind und wo du noch Lücken vermutest.
Dein erstes Portfolio-Projekt: Ein sicherer Dokumenten-Agent
Für ein Portfolio brauchst du kein Unternehmenssystem und keine vertraulichen Daten. Baue stattdessen eine kleine Demo-Anwendung in einer lokalen oder separaten Testumgebung. Sie kann Dokumente durchsuchen und Fragen dazu beantworten. Ergänze einen simulierten Tool-Zugriff, etwa das Anlegen eines fiktiven Support-Tickets.
Dein Projekt sollte folgende Bestandteile zeigen:
- Eine klar beschriebene Aufgabe des Agenten.
- Zwei bis drei harmlose Testdokumente mit unterschiedlichen Zugriffsrechten.
- Ein Testdokument mit einer absichtlich eingebetteten, irreführenden Anweisung.
- Eine Tool-Simulation, die nur wenige erlaubte Aktionen annimmt.
- Testfälle für direkte und indirekte Prompt Injection.
- Prüfungen, ob vertrauliche Testinformationen ausgegeben werden.
- Eine Dokumentation mit Befunden, Risikoeinschätzung und Verbesserungen.
Die wichtigste Leistung ist nicht eine besonders komplexe Oberfläche. Zeige deine Denkweise. Beschreibe etwa, wie du Berechtigungen vor der Dokumentensuche prüfst, wie du Tool-Parameter einschränkst und wann eine menschliche Freigabe erforderlich ist. Eine gute Projektstruktur für solche Nachweise findest du auch in unserem Beitrag Ein Portfolio mit echten Projekten aufbauen.
Wie du den Quereinstieg realistisch planst
Starte mit einem Schwerpunkt. Wenn du bereits aus IT-Betrieb oder Support kommst, vertiefe Zugriffsrechte, Logs und Incident-Denken. Wenn du aus Entwicklung kommst, konzentriere dich auf APIs, Eingabevalidierung, Tests und sichere Tool-Anbindungen. Kommst du aus einem Fachbereich, kann dein Wissen über Prozesse und Datenflüsse besonders wertvoll sein, wenn du es mit technischen Grundlagen ergänzt.
Plane Lernphasen mit klaren Ergebnissen: erst ein kleines LLM-Projekt verstehen, dann einen Testkatalog schreiben, anschließend einen Befundbericht erstellen. So entsteht Schritt für Schritt ein Portfolio, das über reine Zertifikate hinausgeht.
In Gesprächen für Einstiegsrollen solltest du nicht behaupten, jedes Modell knacken zu können. Überzeugender ist diese Haltung: Du kennst typische Risiken, testest methodisch, respektierst Grenzen und kannst wirksame Schutzmaßnahmen mit Teams umsetzen. Passende Seminare und Termine findest du bei uns auf cmt.de.
AI Red Teaming ist besonders passend für dich, wenn du gern strukturiert analysierst, technische Systeme verstehen willst und Sicherheit nicht als Blockade, sondern als Qualitätsmerkmal siehst. Mit fundierten Grundlagen und einem nachvollziehbaren Projekt kannst du dich gezielt für Rollen an der Schnittstelle von KI-Entwicklung, Security Testing und Governance positionieren.
Nächster Schritt
Passenden Kurs zu Tech-Felder finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen
Mehr aus Tech-Felder
-
 KI OpenTelemetry lernen für den Quereinstieg: So verstehst du Logs, Metriken und Traces 8 Min. Lesezeit
-
 KI SBOM und Software Supply Chain Security lernen für den Quereinstieg: Abhängigkeiten sicher verwalten 8 Min. Lesezeit
-
 KI KI Governance lernen für den Quereinstieg: So sorgst du für sichere und regelkonforme KI 8 Min. Lesezeit