Für Unternehmen
NIS2-Schulung für Mitarbeitende: Welche Cybersecurity-Kompetenzen Unternehmen jetzt aufbauen müssen
NIS2-Schulung für Mitarbeitende: So baust du rollenbasierte Cybersecurity-Kompetenzen auf, die im Arbeitsalltag wirksam sind.
 KI-generiert
Ein Phishing-Versuch landet im Postfach der Buchhaltung, ein Dienstleister fordert kurzfristig neue Bankdaten an und gleichzeitig meldet das Monitoring ungewöhnliche Anmeldeversuche. In vielen Unternehmen entscheidet sich in solchen Situationen nicht allein an der Technik, wie gut die Organisation geschützt ist. Entscheidend ist, ob Mitarbeitende ihre Rolle kennen, Warnsignale erkennen und wissen, was sie konkret tun müssen.
2026 beschäftigen sich viele Unternehmen intensiver mit der Frage, wie sie Anforderungen rund um NIS2 praktisch umsetzen. Eine einmalige Pflichtunterweisung mit allgemeinen Hinweisen zu sicheren Passwörtern reicht dafür nicht aus. Cybersecurity muss in den jeweiligen Arbeitsabläufen ankommen. Dafür brauchst du Kompetenzen, die zu den Aufgaben einzelner Teams passen, sowie ein Programm, das sich regelmäßig überprüfen und weiterentwickeln lässt.
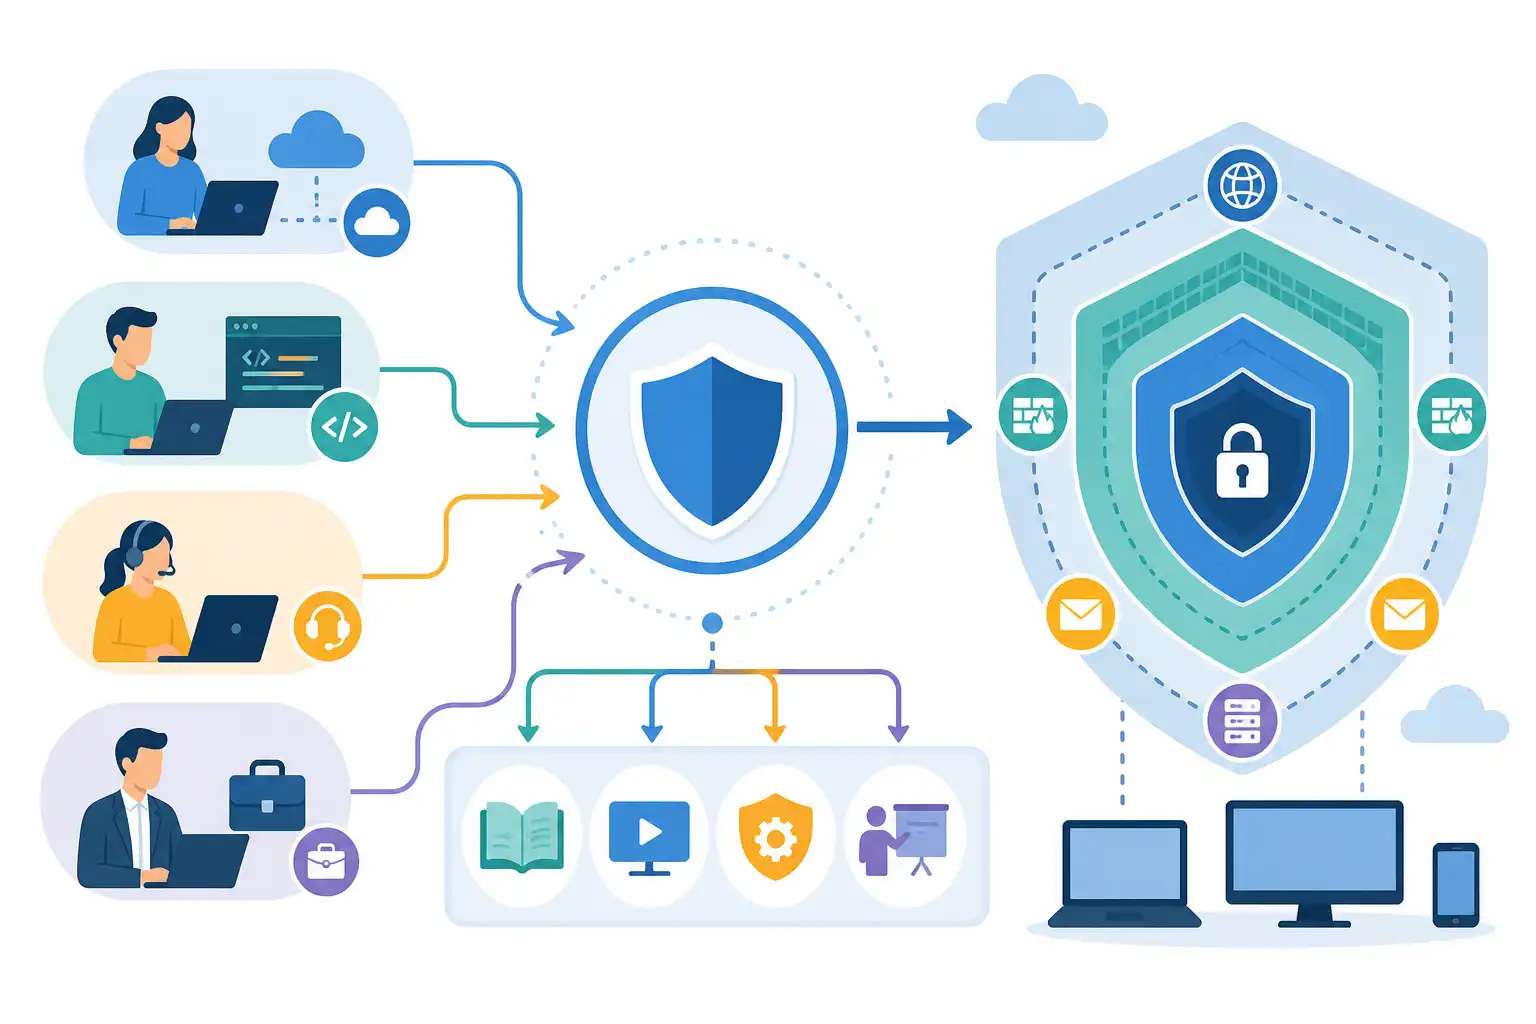
Infografik zu NIS2-Schulung für Mitarbeitende: Welche Cybersecurity-Kompetenzen Unternehmen jetzt aufbauen müssen (KI-generiert).
Warum allgemeine Security-Unterweisungen nicht genügen
Grundwissen bleibt wichtig. Jede Person im Unternehmen sollte Phishing erkennen, Zugangsdaten schützen, verdächtige Vorfälle melden und mit vertraulichen Informationen sorgfältig umgehen können. Doch Risiken entstehen oft dort, wo Menschen konkrete Entscheidungen treffen.
Ein Beispiel: Ein Mitarbeitender im Einkauf prüft Lieferanten und verarbeitet Vertragsdaten. Die Person benötigt andere Kenntnisse als eine Administratorin, die Benutzerkonten verwaltet, oder ein Entwickler, der externe Softwarebibliotheken einbindet. Werden alle Teams mit denselben Folien geschult, bleiben diese Unterschiede unberücksichtigt.
Eine wirksame NIS2-Schulung richtet sich deshalb nicht nur an die gesamte Belegschaft. Sie berücksichtigt Rollen, Zugriffsrechte, Verantwortlichkeiten und typische Angriffsszenarien. Das schafft zwei Vorteile:
- Mitarbeitende erkennen, warum ein Thema für ihre tägliche Arbeit relevant ist.
- Das Unternehmen kann gezielter nachweisen, welche Kompetenzen in kritischen Funktionen vorhanden sind.
NIS2 ist dabei nicht bloß ein IT-Thema. Geschäftsführung, Fachbereiche, Personalverantwortliche, Einkauf und externe Partner gehören zur Sicherheitsorganisation dazu. Technik kann Schutzmaßnahmen bereitstellen, sie kann aber keine klaren Entscheidungen, saubere Prozesse oder verantwortungsvolles Handeln ersetzen.
Welche Teams welche Cybersecurity-Kompetenzen brauchen
Der erste Schritt ist eine Kompetenzanalyse. Du musst nicht sofort ein umfangreiches Qualifikationsmodell entwickeln. Beginne mit den Bereichen, in denen hohe Risiken, sensible Daten, privilegierte Zugänge oder wichtige Geschäftsprozesse zusammenkommen.
Geschäftsführung und Führungskräfte
Führungskräfte tragen Verantwortung dafür, dass Cybersecurity organisatorisch verankert wird. Sie müssen keine Sicherheitsanalysen technisch durchführen können. Sie sollten aber Risiken verstehen, Prioritäten setzen und in einer Krisensituation handlungsfähig bleiben.
Wichtige Kompetenzen sind:
- Cyberrisiken im Zusammenhang mit Geschäftszielen, Lieferketten und Ausfallzeiten bewerten
- Zuständigkeiten, Eskalationswege und Entscheidungsbefugnisse festlegen
- Berichte zu Sicherheitslage, Vorfällen und Maßnahmen einordnen
- Krisenkommunikation und Notfallentscheidungen vorbereiten
- Sicherheitsanforderungen in strategische Projekte und Beschaffungen integrieren
Gerade Führungskräfte profitieren von Fallübungen. Ein Szenario wie ein Ransomware-Angriff, ein kompromittierter Dienstleister oder ein Verlust vertraulicher Daten zeigt schnell, welche Entscheidungen unter Zeitdruck anstehen.
Alle Mitarbeitenden
Für die gesamte Belegschaft geht es um sicheres Verhalten im Alltag. Inhalte sollten kurz, verständlich und wiederkehrend vermittelt werden. Reine Wissensabfragen reichen nicht. Besser sind realistische Situationen aus E-Mail, Kollaborationstools, Telefonie und mobiler Arbeit.
Dazu gehören:
- Phishing, Social Engineering und gefälschte Anfragen erkennen
- Passwörter, Mehrfaktor-Authentifizierung und Geräte sicher nutzen
- Auffälligkeiten ohne Verzögerung über den vorgesehenen Weg melden
- Informationen korrekt klassifizieren und sicher teilen
- Regeln für mobile Arbeit, private Geräte und externe Speichermedien anwenden
- Unsicherheit offen ansprechen, statt riskante Entscheidungen allein zu treffen
Wichtig ist eine Kultur ohne Schuldzuweisung. Wer einen Fehler oder Verdacht meldet, schützt das Unternehmen. Wenn Mitarbeitende negative Folgen befürchten, werden Vorfälle häufig zu spät sichtbar.
IT-Betrieb und Administration
Administratoren und IT-Betriebsteams benötigen vertiefte technische und organisatorische Fähigkeiten. Sie verwalten Systeme, Identitäten, Endgeräte und häufig auch besonders weitreichende Berechtigungen.
Im Mittelpunkt stehen unter anderem:
- Identitäts- und Berechtigungsmanagement nach dem Prinzip minimaler Rechte
- sichere Konfiguration von Servern, Clients, Cloud-Diensten und Netzwerken
- Patch- und Schwachstellenmanagement mit nachvollziehbaren Prioritäten
- Protokollierung, Monitoring und erste Bewertung von Sicherheitsmeldungen
- Backup-Strategien sowie Wiederherstellungstests
- Incident Response, Dokumentation und Eskalation
Besonders wertvoll sind technische Übungen in einer realitätsnahen Umgebung. Dabei sollte das Team etwa einen verdächtigen Login untersuchen, ein kompromittiertes Konto absichern oder die Wiederherstellung eines Systems nachvollziehen.
Softwareentwicklung und Produktteams
Wer Software entwickelt oder technische Produkte verantwortet, beeinflusst die Sicherheitslage schon bei Architektur und Umsetzung. Security sollte nicht erst vor dem Go-live geprüft werden.
Relevante Kompetenzen sind:
- Bedrohungsmodelle für Anwendungen und Schnittstellen erstellen
- sichere Authentifizierung und Autorisierung umsetzen
- typische Schwachstellen in Webanwendungen erkennen und vermeiden
- Abhängigkeiten, Open-Source-Komponenten und Geheimnisse kontrollieren
- Sicherheitsprüfungen in Build-, Test- und Deployment-Prozesse integrieren
- Sicherheitsvorfälle in Anwendungen analysieren und beheben
Hier bewähren sich praxisorientierte Formate wie Code Reviews, Secure-Coding-Übungen und gemeinsame Analysen echter Fehlerklassen. Ziel ist nicht, dass jede Entwicklerin Security-Spezialistin wird. Ziel ist, dass das Team Risiken früh erkennt und sicher mit Fachleuten zusammenarbeitet.
Einkauf, Recht, Personal und Fachbereiche
Auch nichttechnische Bereiche sind regelmäßig in sicherheitsrelevante Prozesse eingebunden. Der Einkauf bindet Dienstleister ein, Personalbereiche verwalten sensible Daten, Fachbereiche nutzen SaaS-Anwendungen und bearbeiten Kundeninformationen.
Diese Teams sollten insbesondere lernen:
- Sicherheitsanforderungen bei der Auswahl und Steuerung von Dienstleistern berücksichtigen
- auffällige Zahlungs- oder Vertragsänderungen prüfen
- sensible Informationen nur an berechtigte Empfänger weitergeben
- neue Tools und Cloud-Dienste nicht ohne abgestimmten Prozess einsetzen
- Sicherheitsvorfälle, etwa Fehlversand oder verdächtige Anfragen, korrekt melden
- Austritte, Rollenwechsel und Berechtigungsänderungen sauber begleiten
So entwickelst du ein rollenbasiertes Weiterbildungsprogramm
Ein tragfähiges Programm entsteht nicht durch einen einzelnen Termin, sondern durch einen wiederholbaren Prozess. Wir empfehlen, Fachwissen, Übungen und konkrete Arbeitsabläufe miteinander zu verbinden.
1. Kritische Rollen und Prozesse erfassen
Starte mit einer überschaubaren Bestandsaufnahme. Welche Systeme und Prozesse sind für dein Unternehmen besonders wichtig? Wer kann auf sensible Daten, Zahlungsprozesse, Produktionssysteme oder zentrale Administrationsfunktionen zugreifen? Welche externen Dienstleister spielen eine wichtige Rolle?
Daraus ergibt sich eine erste Rollenlandkarte. Sie muss nicht perfekt sein. Entscheidend ist, dass du erkennst, wo allgemeines Sicherheitswissen genügt und wo vertiefte Kompetenzen erforderlich sind.
2. Lernziele als beobachtbares Verhalten formulieren
„Mitarbeitende kennen Cybersecurity“ ist kein brauchbares Lernziel. Formuliere stattdessen, was Personen nach einer Schulung tun können sollen.
Gute Lernziele sind konkret:
- Eine Mitarbeiterin im Vertrieb erkennt eine verdächtige Zahlungsanweisung und meldet sie korrekt.
- Ein Administrator kann privilegierte Konten überprüfen und auffällige Anmeldungen eskalieren.
- Ein Produktteam kann Sicherheitsanforderungen vor der Entwicklung einer neuen Schnittstelle dokumentieren.
- Eine Führungskraft kann bei einem Sicherheitsvorfall die vorgesehenen Ansprechpartner einbinden und Entscheidungen priorisieren.
So lassen sich Inhalte, Übungen und Erfolgskriterien sinnvoll ableiten.
3. Formate an die Zielgruppe anpassen
Nicht jede Kompetenz braucht ein mehrtägiges Training. Allgemeine Grundlagen können in kompakten Lerneinheiten, kurzen Praxisfällen und regelmäßigen Auffrischungen vermittelt werden. Für technische Schlüsselrollen sind Workshops, Labs und gemeinsame Übungen meist sinnvoller.
Eine mögliche Struktur ist:
- Grundlagentraining für alle Mitarbeitenden
- vertiefende Schulungen für Risikorollen und Fachfunktionen
- Tabletop-Übungen für Führungskräfte und Krisenteams
- technische Praxisworkshops für IT, Cloud und Entwicklung
- regelmäßige Auffrischungen anhand aktueller Vorfälle und interner Erkenntnisse
Passende Seminare und Termine findest du bei uns auf cmt.de.
4. Übungen in reale Abläufe einbauen
Wissen bleibt besser haften, wenn es im Arbeitskontext angewendet wird. Nutze deshalb Szenarien, die zu deinem Unternehmen passen: eine auffällige Rechnung, ein kompromittiertes Benutzerkonto, ein verlorenes Endgerät oder eine Sicherheitslücke in einer externen Komponente.
Nach jeder Übung sollte klar sein:
- Wer meldet den Vorfall an wen?
- Welche Informationen werden benötigt?
- Wer trifft welche Entscheidung?
- Welche Systeme oder Daten sind betroffen?
- Was wird dokumentiert?
- Was muss sich im Prozess oder in der Technik ändern?
Damit wird Weiterbildung zur Verbesserung des Sicherheitsmanagements und nicht zur isolierten Einzelmaßnahme.
Wie du Wirksamkeit überprüfst
Teilnahmelisten zeigen nur, ob jemand anwesend war. Sie belegen nicht, ob sich Verhalten und Abläufe verbessert haben. Ergänze sie daher durch praxisnahe Kriterien.
Du kannst beispielsweise prüfen, ob Mitarbeitende verdächtige Nachrichten richtig einordnen, ob Meldungen vollständig und zeitnah eingehen oder ob Teams in Übungen ihre Eskalationswege kennen. In technischen Bereichen können Ergebnisse aus Konfigurationsprüfungen, Wiederherstellungstests oder Code Reviews zusätzliche Hinweise liefern.
Wichtig ist, Ergebnisse nicht als Kontrolle einzelner Personen zu missverstehen. Sie zeigen, wo Inhalte, Prozesse oder technische Hilfsmittel verbessert werden müssen. Wenn viele Mitarbeitende denselben Fehler machen, liegt das häufig nicht an fehlender Aufmerksamkeit, sondern an unklaren Regeln oder schlecht gestalteten Abläufen.
Die wichtigsten Schritte für dein Unternehmen
Wenn du Cybersecurity-Kompetenzen nachhaltig aufbauen willst, beginne mit diesen Punkten:
- Identifiziere kritische Rollen, Systeme und Geschäftsprozesse.
- Lege für jede relevante Zielgruppe konkrete Lernziele fest.
- Kombiniere Grundlagenwissen mit rollenbezogenen Praxisübungen.
- Trainiere Meldewege, Eskalationen und Entscheidungen regelmäßig.
- Dokumentiere Inhalte, Teilnahme und Kompetenznachweise nachvollziehbar.
- Nutze Erkenntnisse aus Vorfällen und Übungen, um Schulungen laufend anzupassen.
Eine gute NIS2-Schulung schafft nicht nur Wissen über Regeln. Sie befähigt Menschen, in kritischen Momenten richtig zu handeln. Genau darauf kommt es an: Cybersecurity wird wirksam, wenn sie in Verantwortlichkeiten, Prozesse und tägliche Entscheidungen eingebettet ist.
Nächster Schritt
Passenden Kurs zu Für Unternehmen finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen